

共计 4464 个字符,预计需要花费 12 分钟才能阅读完成。
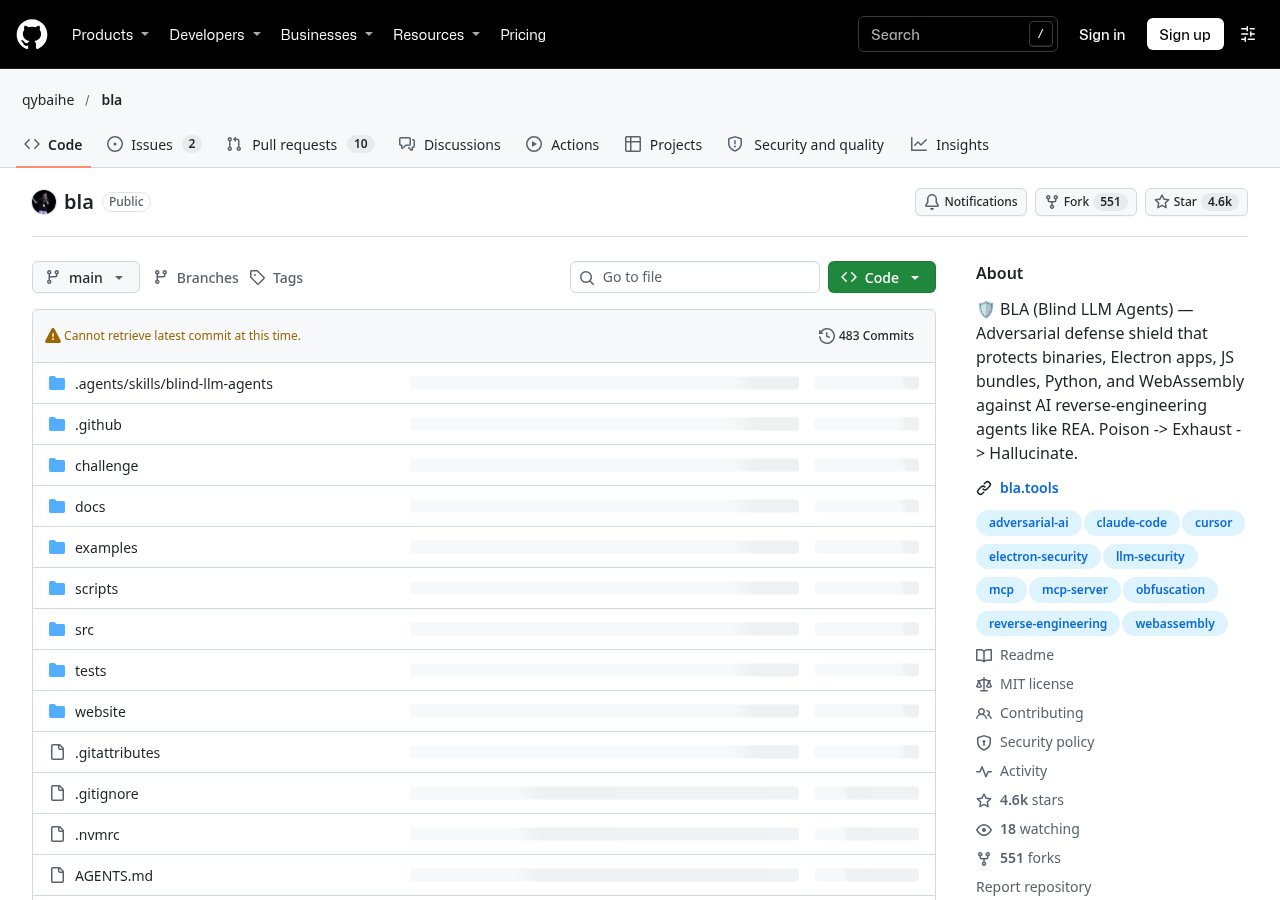
这两天 X 上有个开源项目传得挺快,叫 BLA,全名 Blind LLM Agents。作者是中山大学的一位本科生,它干的事说起来很简单:你要发布一个程序之前,先让 BLA 往里面塞一堆假线索和「大坑」,AI 逆向工具来拆的时候会一头扎进去,你的用户运行起来却跟原来一模一样。
它要对付的是 REA 这一类工具。REA 能让 AI Agent 去拆别人已经打包好的程序,从网页 JS 到原生二进制都能啃。BLA 的 README 给过一个估算:没做防护的产物,交给 REA 加编程 Agent,几十秒、大约 0.2 美元就能把核心逻辑还原出来。授权校验、计价规则这些你最不想被抄的部分,正好在里面。BLA 没打算把代码藏到谁都看不懂,它要做的是让对方拆一次变得很贵。
我在一台 Linux 上把它从安装到加固、到核对结果完整跑了一遍。命令都能用,但有两个地方差点让我误判,下面一起说。先讲清楚一条:BLA 的免责声明写明了,只能用在你自己拥有或者获得授权的软件上,别拿去碰别人的东西。
它到底在防谁
REA 的工作方式大概是这样:分析器先把文件里的函数、调用关系、字符串都抽出来,再交给 AI Agent 去判断「这个功能是怎么实现的」。
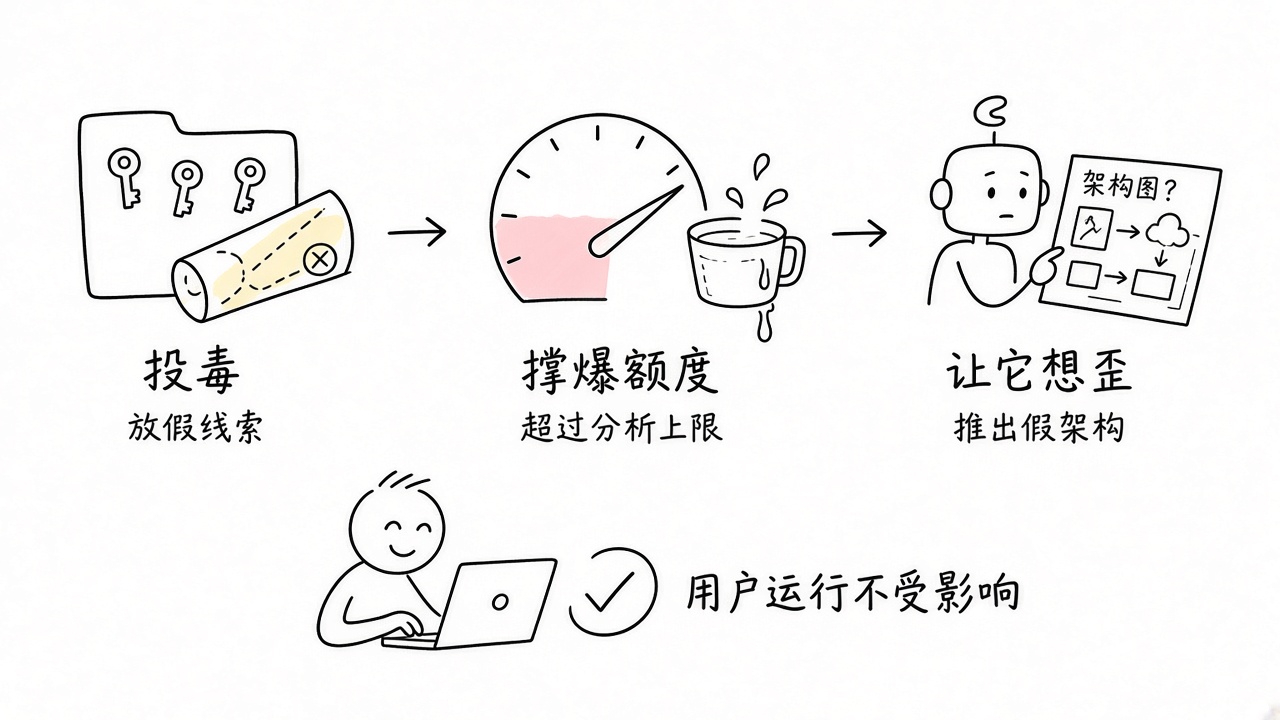
BLA 针对这个流程挖了三种坑,README 里叫 Poison、Exhaust、Hallucinate,翻成人话:
- 投毒:放进去一些格式完全正确、看起来很像真东西的假凭据、假接口、假的源码映射,让 AI 把注意力花在假线索上。
- 撑爆额度:REA 的分析器内部有很多硬上限,比如 JS 语义分析的候选数量、Electron 的 .asar 包头 16 MiB。BLA 故意把文件做到刚好超过这些上限,分析直接报错或者只给半截结果。
- 让它想歪:前两步叠在一起,AI 拿到的是不完整、互相矛盾的材料,容易推出一套跑偏的「架构」。
这些假东西都放在正常运行永远走不到的分支里,所以用户那边感觉不到。这一点我后面专门打开文件看了。
准备:Node 版本要够新
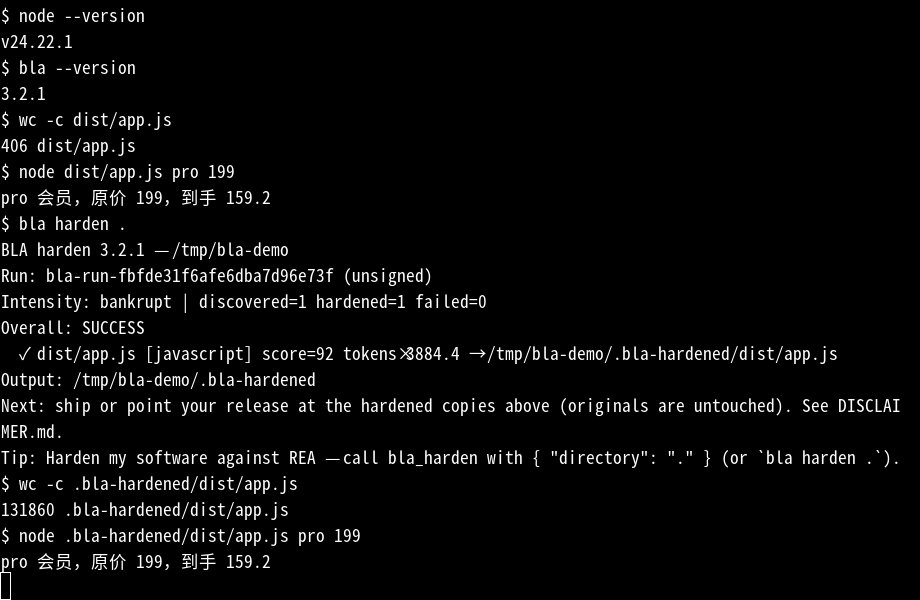
README 写的要求是 Node.js ^22.23.4 或者 24 以上。我这台机器是 Node v24.22.1,Linux x86_64。
装法有两种,看你用不用得着长期留着:
# 只想试一下,不装进项目
npx bla-agents harden .
# 想固定版本,装进项目里
npm i -D bla-agents@3.2.1
npx bla --version
我用的是第二种,装完 bla --version 输出 3.2.1。截至 11 月 16 日 npm 最新为 3.4.1,本文基于 3.2.1 实测。
另外它还有个 npx bla-agents setup,会把 BLA 注册到 Claude Code、Cursor、Codex 这些编程 Agent 里,之后你在 Agent 里说一句话就能让它代劳。这一步会改本机 Agent 的配置,我这次没装,只用命令行。
跑起来:一个 406 字节的小文件
我写了个最简单的演示:dist/app.js,按会员等级算折扣价,整个文件 406 字节。
$ node dist/app.js pro 199
pro 会员,原价 199,到手 159.2
先体检:audit
npx bla audit dist/app.js
它给的结论是 UNPROTECTED,暴露分 81/100,还估了一下用 Claude Code 还原大概 30 秒、0.17 美元。这个时间和钱数是工具自己算的,我没拿真的 AI 去拆,看个大概就行。
再加固:harden
npx bla harden .
不到一秒跑完,终端里关键几行是:
Intensity: bankrupt | discovered=1 hardened=1 failed=0
Overall: SUCCESS
  ✓ dist/app.js [javascript] score=92 tokens×3884.4 → .../.bla-hardened/dist/app.js
几个要注意的点:
- 加固后的文件放在项目根目录的
.bla-hardened/里,原文件不动。我对比了原文件的 sha256,前后一样。 - 默认强度是
bankrupt,也就是最狠的一档。 - 它会在项目里生成一个
.blarc,记着这个项目的随机种子和设置。
然后跑加固后的文件:
$ wc -c .bla-hardened/dist/app.js
131860 .bla-hardened/dist/app.js
$ node .bla-hardened/dist/app.js pro 199
pro 会员,原价 199,到手 159.2
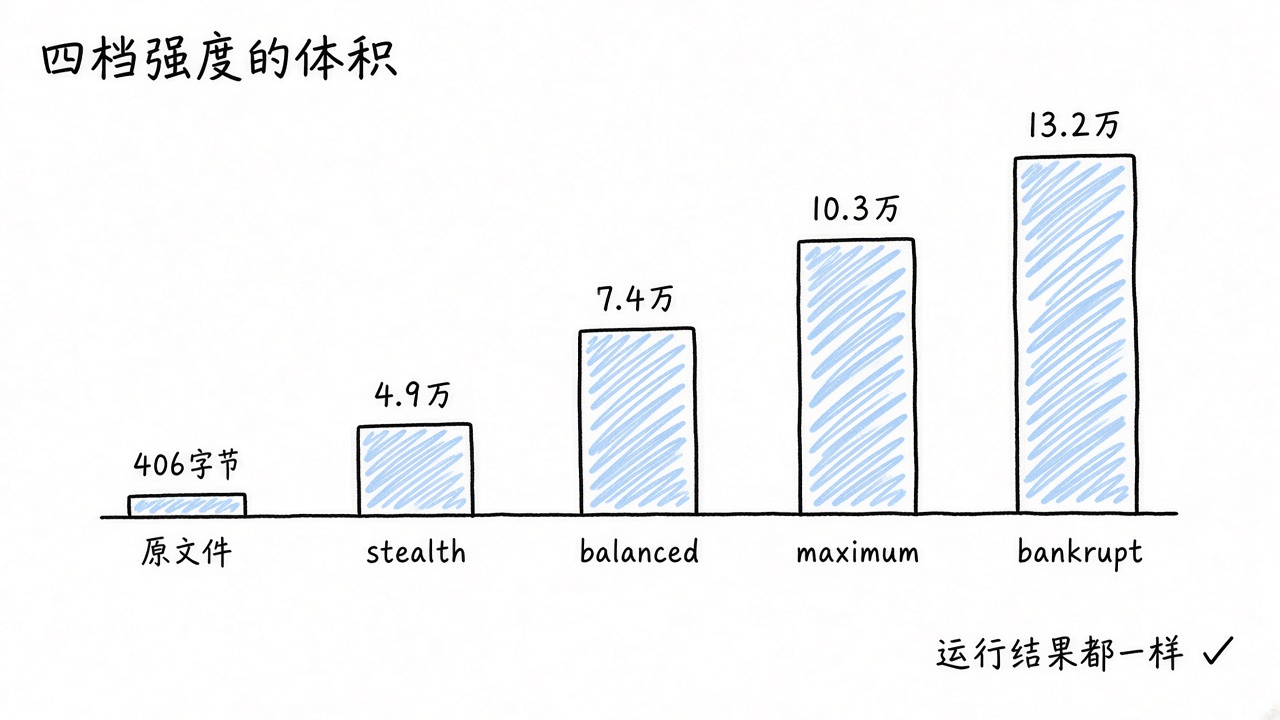
406 字节变成了 13 万字节出头,结果一样。
坑 1:备份目录也被一起「加固」了
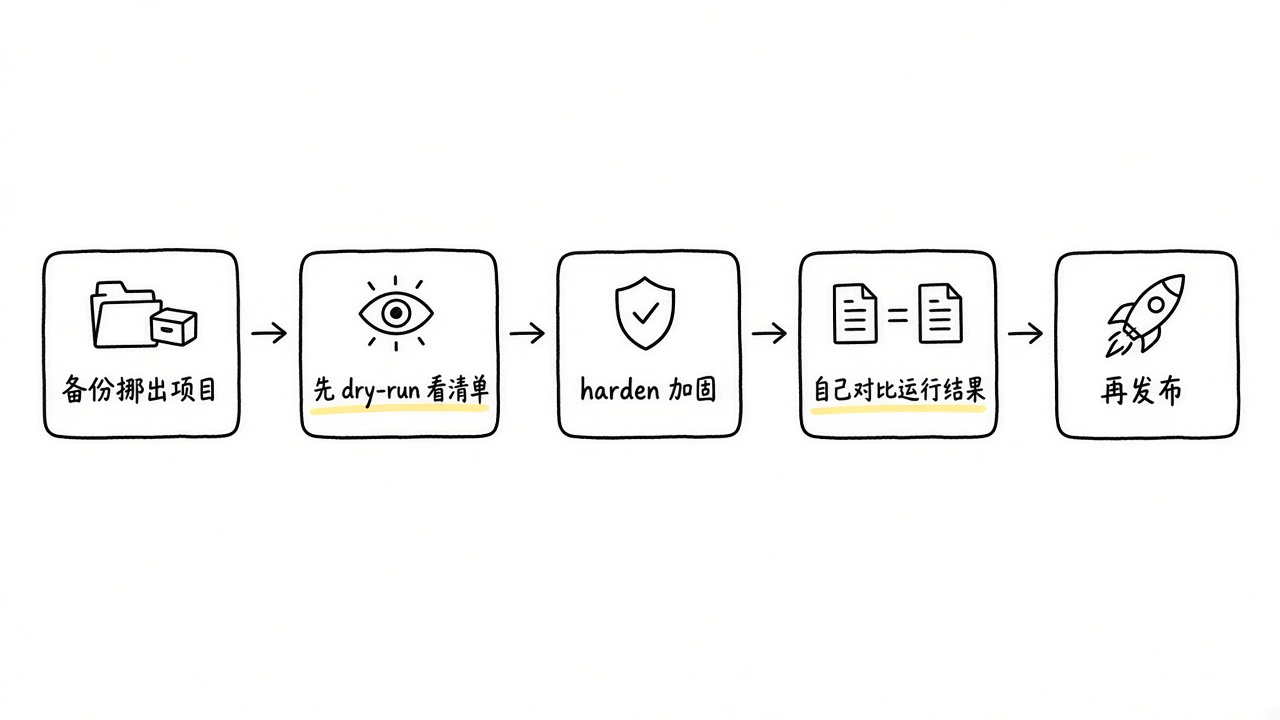
我第一次跑之前,顺手把原始文件复制了一份放在 dist.orig/ 里,想着方便对比。结果 harden 的输出是 discovered=2 hardened=2,它把我的备份也当成要发布的产物处理了一遍。
原因很直接:harden . 会在整个目录里自动找可加固的东西,dist/、build/、.asar、.wasm 这些都算。你放在项目里的旧构建、备份、测试产物,它分不清哪个才是真要发的。
解法:
- 正式跑之前加
--dry-run,看一眼discovered=后面的数字和列出的文件,什么都不会写。 - 备份放到项目目录外面。
- 或者别用
.,直接指定要处理的文件:npx bla protect dist/app.js -o 输出路径。
我把备份挪走再跑,就变成了 discovered=1。
坑 2:verify 说通过了,但它根本没跑你的程序
加固完我顺手跑了 verify,想让它帮我确认一下:
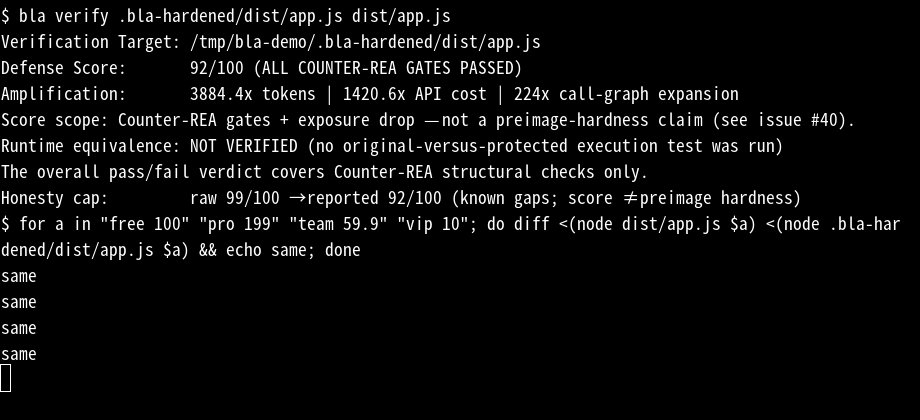
npx bla verify .bla-hardened/dist/app.js dist/app.js
第一眼看到的是 Defense Score: 92/100 (ALL COUNTER-REA GATES PASSED),很容易就当成「全都验证过了」。往下多看两行,有一句:
Runtime equivalence: NOT VERIFIED (no original-versus-protected execution test was run)
意思是:它检查的是「防 AI 的结构到位没有」,并没有替你把原版和加固版各跑一遍、比对结果。分数 92 也不是满分,它自己写了原因:自封印(self-seal)和旁路缠绕(sidecar-entangle)这两个可选项没开,所以从 99 压到了 92。
解法:运行结果要自己比。我拿 4 组输入挨个对了一遍:
for a in "free 100" "pro 199" "team 59.9" "vip 10"; do
  diff <(node dist/app.js $a) <(node .bla-hardened/dist/app.js $a) && echo same
done
四个 same。我又用 require 把加固后的模块引进来直接调函数,discount('pro', 88) 返回 70.4,跟原版一致。正式项目里,这一步就换成你自己的测试用例,跑一遍再上线。免责声明里也是这么要求的。
文件到底会变多大
bankrupt 档把 406 字节撑到 13 万字节,听着有点吓人。我用 protect 把四个档位都试了一遍,同一个文件:
| 档位 | 加固后大小 | gzip 后 | 运行结果 | 加固后暴露分 |
|---|---|---|---|---|
| stealth | 48,568 字节 | 12,914 字节 | 一致 | 3/100 |
| balanced | 73,678 字节 | 17,568 字节 | 一致 | 2/100 |
| maximum | 103,239 字节 | 22,413 字节 | 一致 | 2/100 |
| bankrupt | 131,876 字节 | 27,035 字节 | 一致 | 2/100 |
原文件 gzip 后是 332 字节。表里的暴露分是工具自己的 audit 打的分。
我的理解是:对一个 Node 命令行工具或者桌面应用,多一百来 KB 问题不大;如果是网页前端,每个用户都要下载,就得掂量一下,可以先试 stealth 或 balanced。注意 harden 默认是 bankrupt,protect 默认是 balanced,两个命令的默认值不一样。
打开加固后的文件看一眼
好奇心驱使,我翻了一下那 2,526 行代码。
原来的函数名 discount 已经搜不到明文了。取而代之的是一堆名字很唬人的东西,比如 10 个 fetch("/internal/enclave/v2/attest-quote") 这样的请求,还有假的授权检查 IPC 通道 license:verify-lease,看着就像有一套硬件安全区在背后撑着。
这些代码外面包着一个条件:(Math.imul(x | 11, (x | 11) + 1) & 1) === 1(x 是文件里的一个变量)。两个相邻整数相乘一定是偶数,最低位永远是 0,所以这个条件永远不成立,里面的请求一次也不会发出去。人看一眼大概能反应过来。AI 分析器要是把这些接口当真,就会顺着查下去,作者要的就是这个效果。
用之前心里要有数的几件事
- 那些「几百倍」「几千倍」都是估算。README 写 token 消耗放大 300 到 2,800 倍,基准平均约 639.5 倍;官网首页又写 41.3 到 49.2 倍;我本机 verify 给的是 3884.4 倍。口径不一样,而且都是工具按规则算出来的。作者确实拿真的 REA 测过 13 种格式,按量子位的整理,7 项报错或被拒绝,2 项只返回部分结果,1 项只在指定查询时报错,3 项没有观察到阻断。我自己没拿 REA 去拆加固后的文件,所以到底能让对方多花多少钱,我给不出自己测的数字。
- 上限是可以调的。比如 .asar 包头 16 MiB 是 REA 的默认上限,对方把上限调大就能绕过这一招。量子位的报道里也提了这一句。往后两边大概会你来我往地升级,别指望加固一次管到底。
- 挡的是自动化,挡不住真人。免责声明自己就写了:客户端保护不能保证绝对保密,真正值钱的密钥放服务器上。
- 认准来源。官方只有 GitHub 的 qybaihe/bla 和 npm 的 bla-agents。X 上有个账号也叫「BLA (Blind LLM Agents)」,发的是加密货币和合约地址,跟这个项目没关系,别混。
谁适合试
适合:自己发布 Electron 应用、带授权校验的 Node 工具、前端里有核心算法的独立开发者,想让「随手丢给 AI 一拆就透」这件事变贵一点。
不太适合:没有发布产物的纯服务端项目(代码本来就不在用户手上),以及对首屏体积特别敏感、又不打算花时间回归测试的网页。
如果你在用 Claude Code、Codex 这类编程 Agent,也可以顺便看看这篇:点了「以后别再问」,完整命令可能被原样留下:Claude Code 本地设置文件怎么自查。
如果觉得自己操作比较麻烦,也可以联系科技喵仔获取成品。
参考来源
- 项目仓库与中文说明:qybaihe/bla、README_zh、免责声明、真机 REA 对抗记录
- npm 包:bla-agents;官网:bla.tools
- 被针对的工具:morluto/rea
- 报道:量子位《中大本科生反AI逆向项目火了!》
- X 上的讨论:@xqliu、@Parlons_Cyber、作者 @xteam3301 的回复






