

共计 5132 个字符,预计需要花费 13 分钟才能阅读完成。
这周安全圈传开一件听起来很日常的事。有人在 Claude Code 里批准一条终端命令,命令里带着数据库密码或接口令牌,随手点了 “Yes, and don’t ask again”(以后都别再问)。过了一阵,那条完整命令出现在公开的 GitHub 仓库里。密码还在原文中,点开文件就能看见。
安全公司 Apiiro 做了公开检索。The Hacker News 在 2026 年 11 月 7 日报道:他们在公开 GitHub 上找到 104,185 份名为 .claude/settings.local.json 的文件,分布在 103,617 个仓库里;其中约 1.1%,也就是 1,122 份,至少含有一处被判定为密钥的内容,合计 1,379 个不同的密码、令牌或密钥。研究人员没有测试这些值现在还能不能用。他们通知过的一家公司确认,自己的密钥当时还有效。
如果你也用 Claude Code,这件事跟「软件被人远程攻破」不是一类问题。文件本来就在你的项目目录里。它要变成公开内容,得先被提交,再被推到别人能看见的仓库。
这个本地文件本来是干什么的
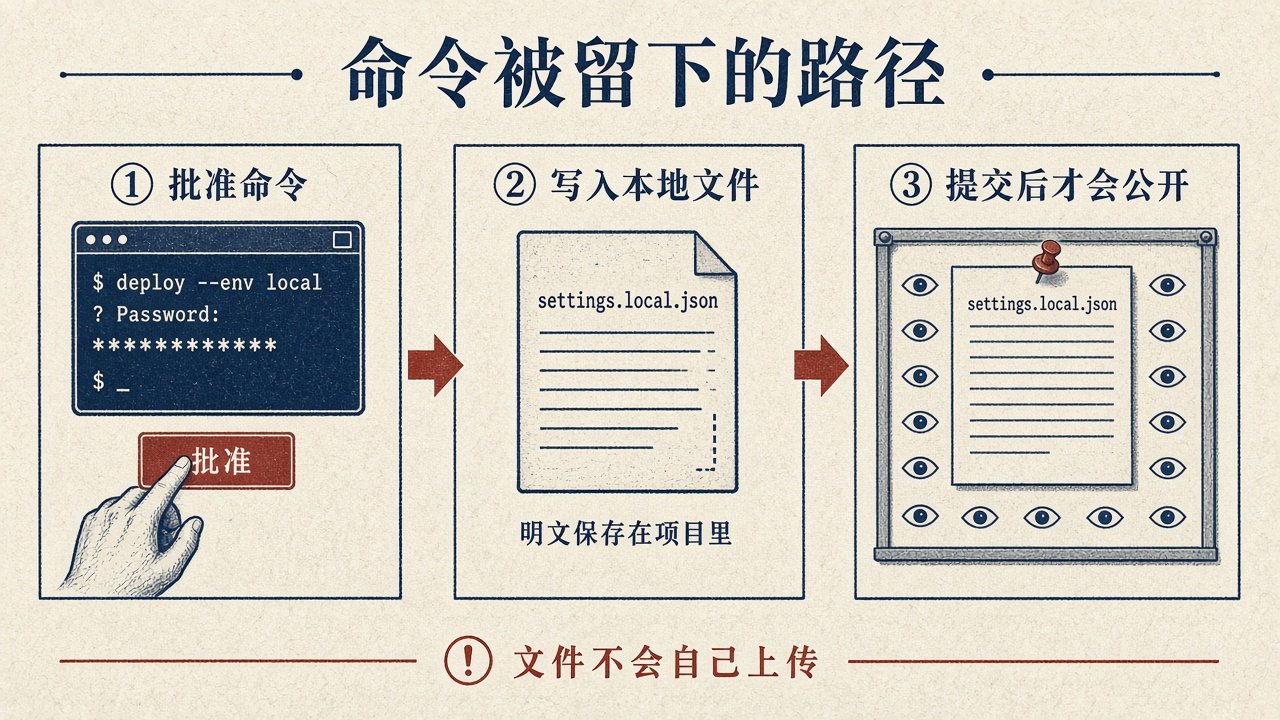
Claude Code 是 Anthropic 做的编程助手,能在你的项目里读文件、改代码、跑终端命令。默认情况下,多数终端命令执行前会问你一声。官方权限文档写得很明确:当你选择 “Yes, and don’t ask again”,并且这条批准会被长期记住时(终端命令就属于这类),规则会写进 Git 仓库根目录的 .claude/settings.local.json。以后在这个仓库里再碰到相同的命令,它就不再问你。
规则有时候是一个模式,比如允许所有 npm run ...;有时候是当时屏幕上那一条完整命令。后一种情况下,你打进命令里的密码或令牌也会被原样保存,文件本身是普通 JSON,没有加密。
官方把项目里的设置分成两份,用途不一样:
.claude/settings.json:给整个项目、打算提交给同事看的共享设置。.claude/settings.local.json:只作用于你、只作用于这个项目的本地设置。点「以后都别再问」时,批准记录就写在这里。
Claude Code 也不是完全没防。官方设置文档说,它第一次在某个 Git 仓库里写入这份本地文件时,如果仓库还没有忽略它,就会把 **/.claude/settings.local.json 加进你这台电脑的全局 git excludes。这样一来,在这台电脑上,以后各个仓库默认都不会把它提交上去。
这层保护跟着「这台电脑上的你」走,不跟着项目走。换一台电脑、换一位同事、或者文件其实是你手建的、Claude Code 还没来得及写过,这层全局忽略都帮不上忙。官方文档也写了:如果文件是你自己建的,需要亲自把它加进项目的 .gitignore。另外,git 一旦开始跟踪某个文件,后来再写忽略规则,也不会自动让它退出仓库。
更早的时候就有人遇到过「批准记录里留下明文凭证」。GitHub 上的工单 anthropics/claude-code#5544 在 2025 年 8 月 11 日提出:已批准的、带有接口密钥或令牌的 bash 命令,会被原样写进 settings.local.json。这条工单在 2026 年 1 月 3 日因 60 天无人跟进而被机器人关闭。
报道里的数字,该分成两层来看
The Hacker News 转述的统计里,有两套不能混在一起加总的口径。
一套只看当前能看到的那份本地设置文件:104,185 份副本里,1,122 份被判定含有密钥,这些文件里一共有 1,379 个不同的值。其中超过三分之一能直接对应到数据库,报道写到 379 个数据库密码;另外还有 43 个指向公开服务器的 SSH 登录信息、42 个 GitHub / GitLab / npm 令牌、23 个 AWS 密钥。文件主人里包括 63 个组织。报道称,截至文中提到的周一,这些带密钥的文件仍在各自仓库的默认分支上;一半仓库里,这份文件至少已经放了 217 天。
另一套把历史版本、团队共享的 .claude/settings.json,以及保存下来的助手对话日志也算进去:一共是 2,539 个密钥,分布在 1,994 个仓库。共享设置文件本身是打算提交的,76,011 份里有 298 份被判定含有密钥。历史版本里还有 734 个密钥,出现在 509 个「当前副本里已经看不到它们」的仓库;74 个仓库的 211 个 fork 带着和原仓库相同的密钥。
判定标准也写在报道里:值要么符合已知的密钥格式,要么是跟在公开服务器地址旁边的密码或令牌,并且还经过一轮模型核对。这不等于「有人已经拿这些值登录成功」。研究人员说他们没有使用找到的凭证,也没有联系主机方。
普通扫描工具也不一定能替你发现这类问题。对那 1,122 份被判定含密钥的文件,gitleaks 标出了 564 份,TruffleHog 标出了 643 份,两个工具都没标出来的有 215 份。报道的解释是:写在 PGPASSWORD=、sshpass -p 或 mysql -p 后面的密码,看起来就像普通命令行里的一个词。
我没有自己去扫公开 GitHub,上面这些数字都来自 The Hacker News 对 Apiiro 研究的报道。
什么样的使用方式需要看一眼
你不一定是安全工程师。下面这几件事如果对上了,可以打开自己的项目看一眼:
- 你用过 Claude Code,并且在项目里批准过终端命令;
- 批准时点过「以后都别再问」,尤其是命令里直接写了密码、令牌或密钥;
- 这个项目有公开仓库,或者以后可能会改成公开。
文件不会自己飞到 GitHub。报道写到:在 1,105 个能追溯提交记录的仓库里,有 539 个出现过把 Claude 列为共同作者、并且改过这份文件的提交。研究者的理解是,助手常常自己把文件提交了上去。这不能证明每一次泄露都是助手推上去的。至少有一点可以确定:不要默认「我没亲手 add 过它,它就一定不在仓库里」。
副本也不只会出现在 GitHub 网页上。报道提醒,一份明文 JSON 还可能进 npm 包、Docker 镜像、压缩包或同步盘。即便从未推送到公开仓库,它也是磁盘上的普通文件。
在自己的项目里走一遍就够
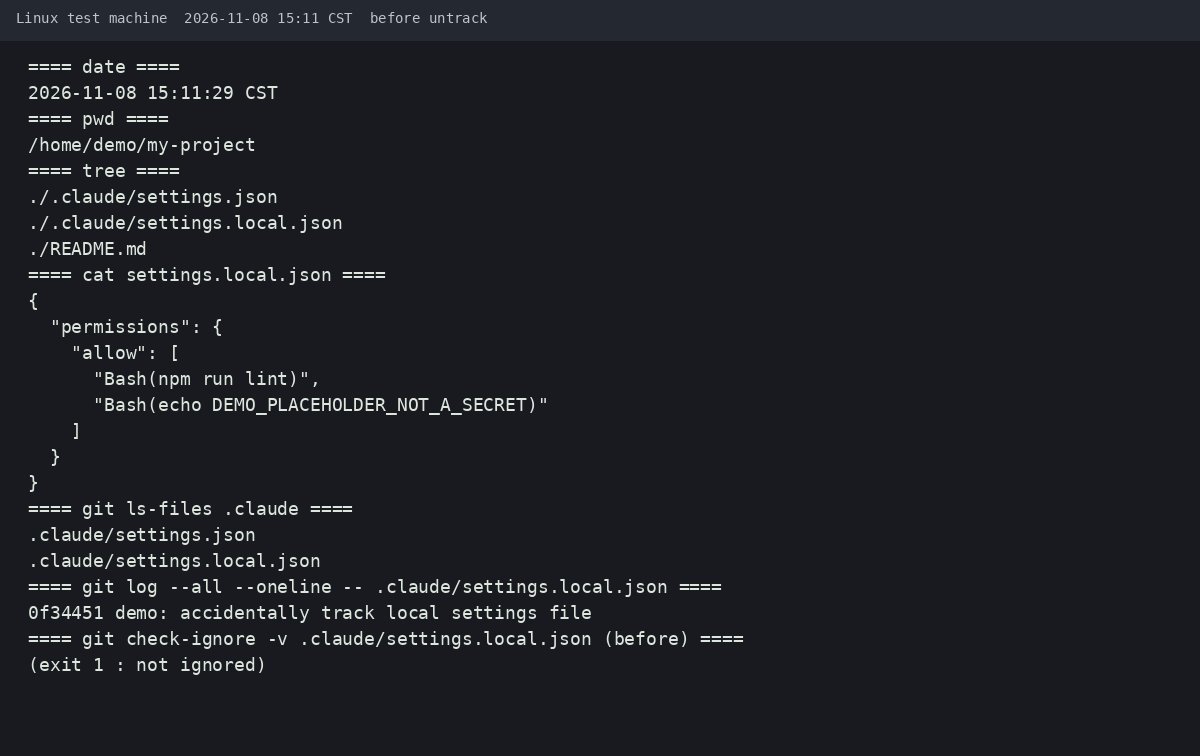
我没有在 Claude Code 里点按钮,去复现「把带密码的命令写进文件」这一步,也不去翻别人的仓库。下面这些命令,是我在 Linux 测试机上建了一份演示仓库之后实际跑通的。演示文件里只有 DEMO_PLACEHOLDER_NOT_A_SECRET 这种标明「不是真密钥」的占位符。
先在自己的项目根目录看两个位置:
.claude/settings.local.json.claude/settings.json
用文本编辑器打开即可。盯着 permissions 下面的 allow 列表看:有没有一条完整命令,里面直接写了密码、令牌、Authorization 头,或数据库连接串。如果只看到 $DB_PASSWORD 这种变量名,或 Bash(npm run *) 这种模式,通常比「整条命令原文」安全得多。哪怕文件从来没被提交过,磁盘上的这一份也值得看。
接着问 git:它现在跟踪这份本地文件吗?
git ls-files .claude
我在演示仓库里第一次提交后,终端打出两行:
.claude/settings.json
.claude/settings.local.json
共享设置出现在列表里是正常的,很多团队本来就会提交它。如果 settings.local.json 也在,说明 git 已经把它当成仓库的一部分。
再查历史,包括后来被删掉的版本:
git log --all --oneline -- .claude/settings.local.json
演示仓库里,这一条在误提交之后打出了 0f34451 demo: accidentally track local settings file。只要这里有输出,就说明历史上出现过这份文件。当前工作区里找不到它,不等于历史里没有。
如果你在 GitHub 组织里有多个仓库,可以在网页搜索文件名 .claude/settings.local.json 和 .claude/settings.json,只搜自己有权限的组织或账号,不要去搜别人的项目。GitHub 官方文档《修正存储库中泄露的机密》也把「先弄清泄露发生在哪个仓库、哪份文件」放在处理步骤的最前面。
真看见了,先让旧密码失效
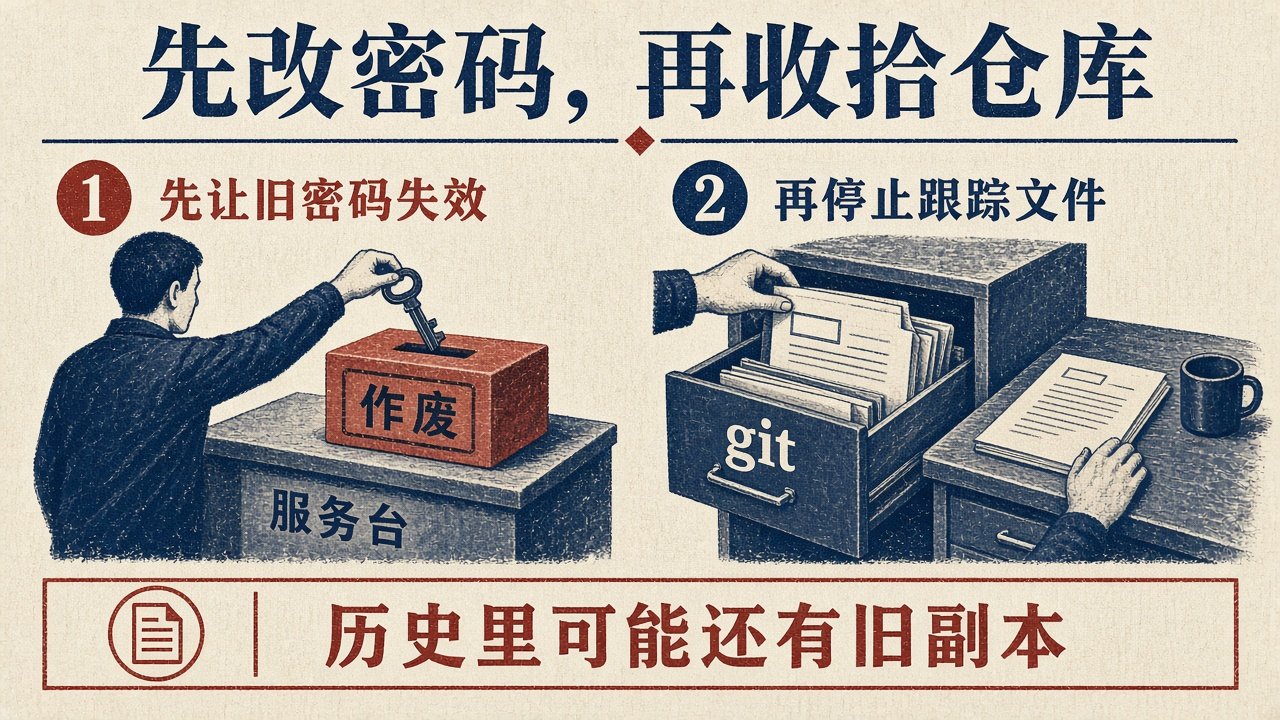
先做哪一步,比急着改 git 更要紧。GitHub 的上述文档写得很干脆:仅仅从代码库里拿掉机密是不够的,最要紧的是到密钥提供方那里撤销或轮换。删掉当前文件、再提交一次,甚至删掉整个仓库再新建,都不能把已经被人复制走的密钥收回来。
具体可以按你文件里出现的对象处理:数据库去改用户密码,云厂商去停掉旧密钥并签发新的,GitHub / GitLab / npm 去作废旧令牌。改完之后,到对应控制台看一眼近期登录或调用记录,有没有你自己认不出来的活动。这一步我没有用真实密钥演示,因为演示仓库里本来就没有真实密钥。
旧密码失效以后,再让 git 从现在起停止跟踪本地文件,同时把工作区里的那一份留在你自己电脑上,方便你继续检查:
git rm --cached .claude/settings.local.json
echo '.claude/settings.local.json' >> .gitignore
git add .gitignore
git commit -m "Stop tracking Claude Code local settings"
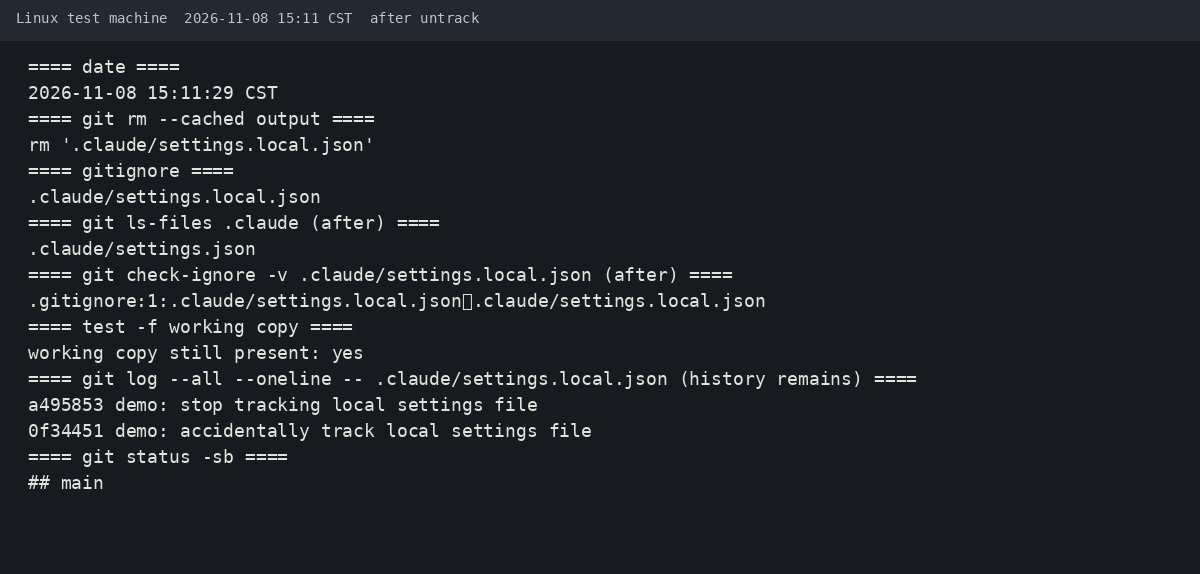
我在演示仓库执行后,git ls-files .claude 只剩下 .claude/settings.json。工作区里的 settings.local.json 还在。git check-ignore -v .claude/settings.local.json 打出:
.gitignore:1:.claude/settings.local.json .claude/settings.local.json
说明从这一刻起,项目自己的忽略规则会拦住它。可是用刚才那条 git log --all --oneline -- .claude/settings.local.json 再查一次,旧提交还在列表里。停止跟踪只影响以后的提交,清不掉已经写进历史的内容。
打开你自己电脑上的那份文件,把含有密码或令牌的批准规则删掉。以后不要只批准屏幕上这一条完整命令,可以改成批准一个模式,例如官方文档里的 Bash(npm run *)。密码不要打进命令行,改从环境变量或密钥管理服务读取,这样即便规则被保存,文件里留下的也只是 $DB_URL 这种名字。
要不要重写 git 历史,取决于仓库还有没有协作者、有没有打开的合并请求、密钥是不是已经失效。GitHub 自己也提醒,重写历史会改提交哈希、影响克隆和 fork,而且别人手里的旧副本并不会一起消失。多数情况下,先让旧密钥失效,已经解决了最紧急的那部分。这一步如果要做,建议对照 GitHub 文档《从存储库中删除敏感数据》,不要只靠一条搜来的命令。
以后点批准时留一个小习惯
批准前先看屏幕上的完整命令,里面有没有你刚才为了图省事贴进去的密码。能改成变量的就改成变量,能写成 Bash(npm test *) 这种模式的,就不要留下一条带着具体参数的原文。
项目的 .gitignore 里加上 .claude/settings.local.json,比只依赖本机全局 excludes 更稳,因为它会跟着仓库走。团队如果维护组织级的忽略模板,也可以把这一行加进去。The Hacker News 转述的建议里,还提到把 .claude/、.cursor/ 这类助手目录,当成和 .env 类似的位置来看待:里面可能有密钥,提交前扫描时不要只认「看起来像云厂商密钥」的那种格式。
同一份本地文件,即便从未进入 GitHub,也是磁盘上的明文。换电脑、打包项目、做镜像之前,也可以再打开看一眼。
相关阅读:
参考来源:The Hacker News 2026年11月7日报道 · Claude Code 权限文档 · Claude Code 设置文档 · GitHub 工单 #5544 · GitHub:修正存储库中泄露的机密
如果觉得自己操作比较麻烦,也可以联系科技喵仔获取成品。






