

共计 10258 个字符,预计需要花费 26 分钟才能阅读完成。
music.163.com:443     match DomainSuffix(music.163.com)  using 影音回国[回国-上海-01]
www.bilibili.com:443  match GeoSite(bilibili)            using 影音回国[回国-上海-01]
www.iqiyi.com:443     match GeoSite(iqiyi)               using 影音回国[回国-上海-01]
www.youku.com:443     match GeoSite(youku)               using 影音回国[回国-上海-01]
github.com:443        match Match                        using DIRECT
www.wikipedia.org:443 match Match                        using DIRECT
上面这 6 行是 OpenClash 内核日志,我删掉了时间戳和源端口。网易云、B 站、爱奇艺、优酷走「影音回国」这个组,GitHub 和维基百科直连。软路由系列折腾了四篇,要的就是这个效果:人在海外,家里的电视盒子和电脑打开国内视频音乐不再提示「仅限中国大陆」,其它网站照常走本地网络,不绕路。
这是软路由系列第 4 篇。前三篇分别是 第 1 篇:买机器之前,先回答这 5 个问题、第 2 篇:写盘装 iStoreOS,第一次进后台我踩了这些坑、第 3 篇:主路由不动,把 iStoreOS 挂成旁路由。今天在那台旁路由上装两个插件:OpenClash 管分流,AdGuard Home 管去广告。
先交代实验条件,免得数字被误读:
- 系统是 iStoreOS 25.12.6,跑在本机 qemu 虚拟机里(KVM 起不来,用的纯软件模拟,所以慢)
- 宿主机的公网出口在日本东京,我这回算是当了一次真·海外用户
- 「回国节点」是我在宿主机上用 mihomo 自建的一个 Shadowsocks 测试节点,它其实也在东京。所以这篇只验证「流量有没有被分到回国组」,不测回国速度
- 测试流量是路由器自己发的(OpenClash 默认也代理路由器本机流量),没有在它后面再挂一台客户端
- 文中订阅地址全是示例,换成你自己的
能解决的:基于 IP 的地区限制,比如「该地区暂不支持播放」、歌曲变灰。解决不了的:账号本身是海外注册带来的限制、App 自己检测运营商或手机号的情况、海外版和国内版本来就不同的片库。换出口只换了 IP,别的它管不着。
省流:配好之后的样子
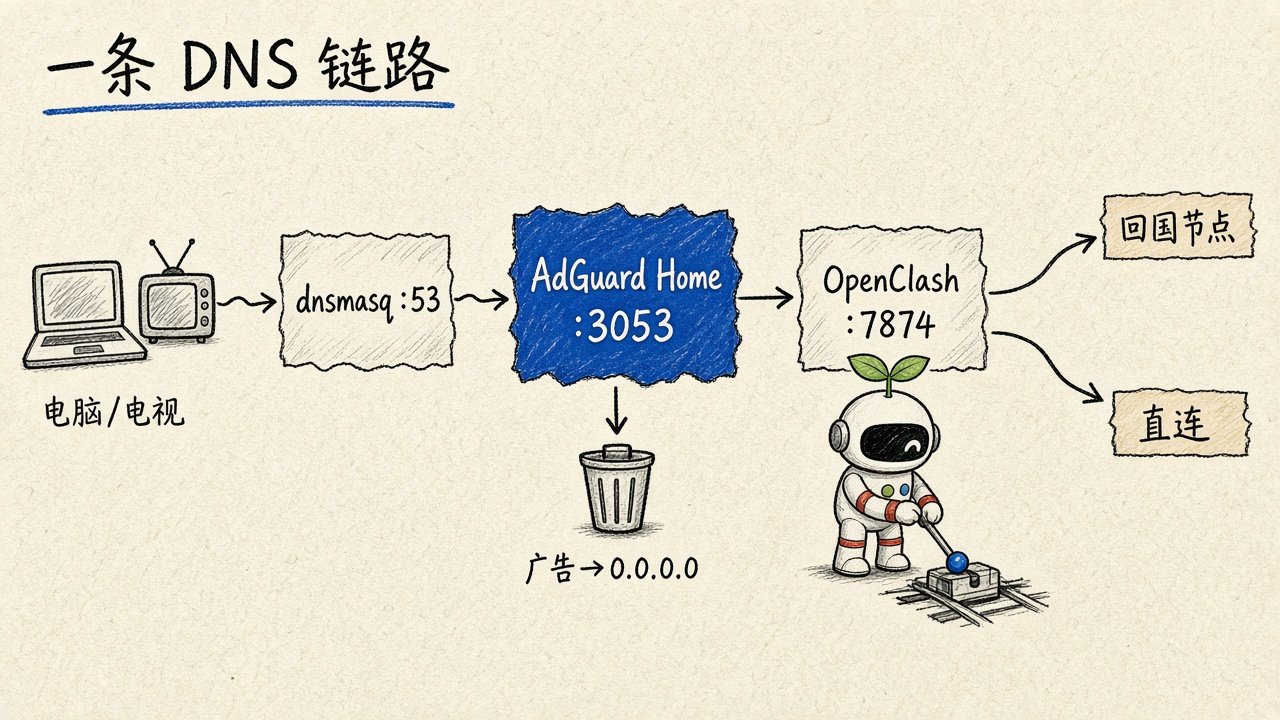
一行链路:
电脑/电视 → dnsmasq :53 → AdGuard Home :3053 → OpenClash :7874 → 规则 → 回国节点 或 直连
| 组件 | 版本 | 我改了哪里 |
|---|---|---|
| iStoreOS | 25.12.6-2026102312 | 软件源换回 downloads.openwrt.org |
| OpenClash | 0.48.002(apk) | LAN 接口名称选 br-lan;区域绕过「停用」;本地 DNS 劫持「禁用」 |
| 内核 | Mihomo Meta alpha-gbc76c13 | install.sh 自动下载 |
| AdGuard Home | 0.107.79 | 网页 3000、DNS 3053;上游 127.0.0.1:7874;速度限制 0 |
| dnsmasq | 系统自带 | 上游指向 127.0.0.1#3053 |
下面按我遇到的五个岔口写。每个岔口两条路,我说选了哪条、为什么,另一条什么时候更合适。
岔口 1:OpenClash 用脚本装,还是手动装
OpenClash 在 GitHub 的 vernesong/OpenClash 仓库发布,我装的时候最新是 v0.48.002(2026-10-12 发布)。每个版本给两个包:.ipk 给 opkg 系统,.apk 给 apk 系统。iStoreOS 25.12 和 OpenWrt 25.12 都已经换成 apk,SSH 进去敲 which apk 有输出就选 .apk。
动手前还有一个前置坑。iStoreOS 默认软件源是国内教育网镜像,我这台在东京的机器 apk update 有 5 个索引报 unexpected end of file。人在海外的话,换回官方源:
cp /etc/apk/repositories.d/distfeeds.list /root/distfeeds.list.bak
sed -i "s#https://mirrors.cernet.edu.cn/openwrt#https://downloads.openwrt.org#" /etc/apk/repositories.d/distfeeds.list
apk update
换完 6 秒更新完,能看到 11986 个包。
然后按 README 里 nftables 那一段装依赖。iStoreOS 自带了 dnsmasq-full 和 kmod-nft-tproxy,这一步实际只新装了 11 个包,大半是 ruby 一家:
apk add bash dnsmasq-full curl ca-bundle ip-full ruby ruby-yaml kmod-tun kmod-inet-diag unzip kmod-nft-tproxy luci-compat luci luci-base
再装插件本体。我直接下 release 里的 apk,10702048 字节,apk add 用了 4.5 秒:
curl -L -o /tmp/openclash.apk https://github.com/vernesong/OpenClash/releases/download/v0.48.002/luci-app-openclash-0.48.002.apk
apk add -q --force-overwrite --clean-protected --allow-untrusted /tmp/openclash.apk
装完刷新后台,「服务」下面多了 OpenClash,第一次打开还有个 5 步的新手引导:
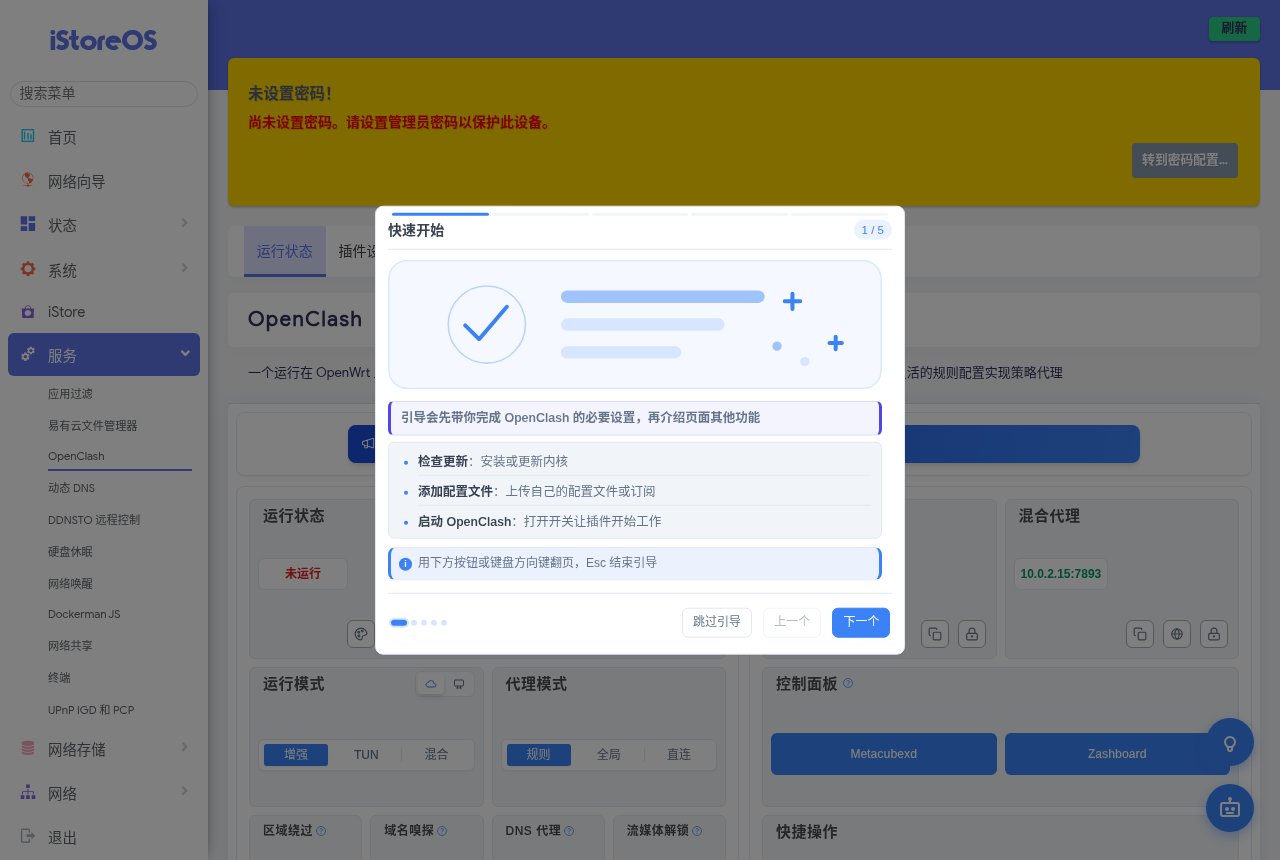
这时候 /etc/openclash/core 是空的,没有内核跑不起来。release 页推荐的一键脚本 install.sh 正好能补内核,我加了 -b master,免得它默认去装 dev 分支:
curl -fsSL -o /tmp/install.sh https://raw.githubusercontent.com/vernesong/OpenClash/dev/install.sh
sh /tmp/install.sh -b master
它先认出 package manager: apk, firewall: nftables,发现插件已是最新就跳过,然后下载 15.3MB 的内核,全程 35 秒。有一点要知道:它会先测 5 个下载镜像,挑最快的那个,我这次选中的是一个第三方 GitHub 加速域名。下完会校验 checksum,介意的话可以手动去 GitHub 下内核。
装上的内核版本是 Mihomo Meta alpha-gbc76c13,是 OpenClash 自己 core 分支里的构建,和 MetaCubeX/mihomo 那边的正式版号(同期是 v1.19.33)对不上,不用奇怪。
另一条路:完全不碰命令行,在 GitHub 下好 apk,去「系统 → 软件包」上传。README 写的就是这个网页安装法,依赖会自动拉,前提是软件源能通。有第三方教程说 iStore 商店里也能一键装,这次我没走那条路,没法替它作证。
岔口 2:订阅直接用,还是走在线转换
回国加速服务如果能导出 Clash 订阅,在「配置订阅 → 添加」里填两样就够了:配置文件名随便起,订阅地址粘进去。
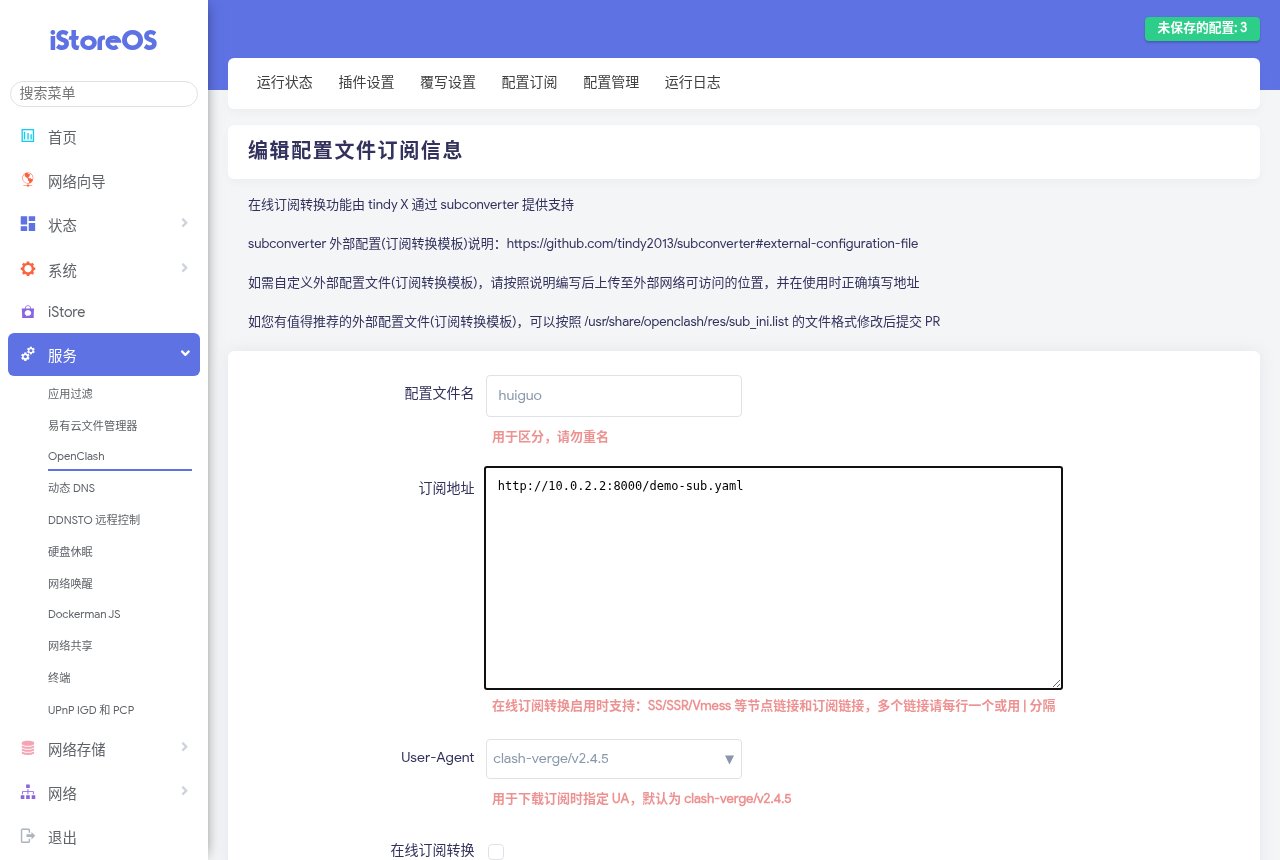
截图里的地址是我实验机本地的,换成你自己的会像这样:
https://example.com/api/v1/client/subscribe?token=换成你自己的
下面的 User-Agent 默认是 clash-verge/v2.4.5,大多数服务按 UA 返回 Clash 格式,不用动。「在线订阅转换」只在你手里是 ss:// vmess:// 那种节点链接时才需要开,它会把订阅地址发给第三方转换后端,等于把订阅交给别人看了一眼,能不开就不开。
保存,点「更新配置」,日志里出现 Config File【huiguo】Update Successful! 就下好了。
然后第一次启动,翻车:
[Error] LAN IP Address Get Error, Please Check The LAN Interface Setting or Choose the Correct Interface in the Setting!
我的虚拟机是单网口,lan 口是 DHCP 拿地址,uci get network.lan.ipaddr 是空的。去翻了 /etc/init.d/openclash 第 3735 行,它本来写了后备方案:先读 uci,读不到再用 ip address 查。可这串命令是 a | tr -d '\n' || b,管道末尾那个 tr 永远返回成功,后备分支根本轮不到。从报错到看懂这行,被一个 tr 坑了好几分钟。
解决办法在界面里:插件设置 → 流量控制 → 「LAN 接口名称」,选 br-lan,应用配置。
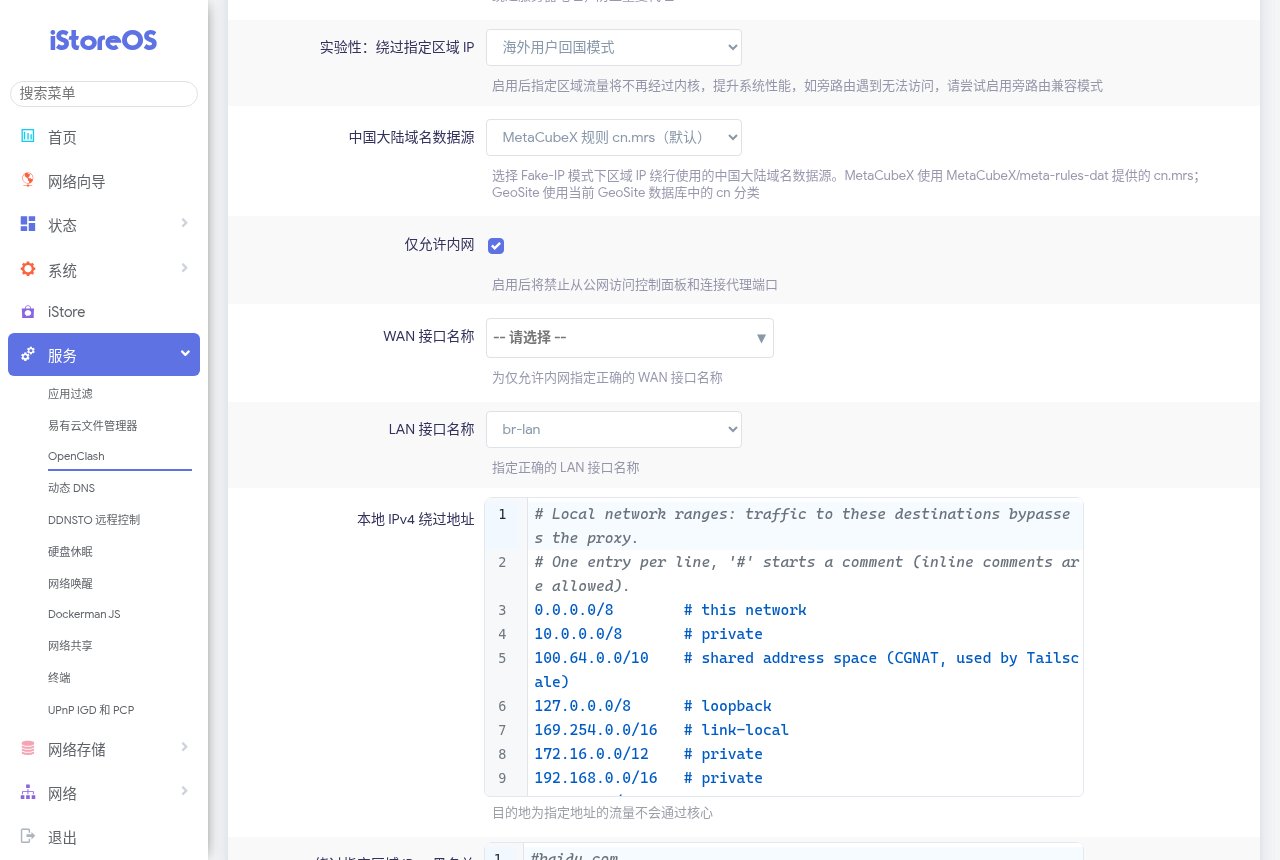
这次 OpenClash Start Successful!。照第 3 篇把旁路由设成静态 IP 192.168.1.2 的话,uci 里有地址,一般碰不到这个报错。顺便看截图最上面那一项,「实验性:绕过指定区域 IP」下拉框里写着「海外用户回国模式」,下一个岔口就说它。
还有一条黄色警告 Get IPv4 WAN Interfaces error 可以忽略,旁路由本来就没有 wan 口。OpenClash 的 Wiki 也提醒过,旁路由组网有先天缺陷,作者更推荐主路由部署;旁路由下上不了网可以试试插件设置里的「旁路由兼容」。我这台没开。
岔口 3:「海外用户回国模式」开还是关
运行状态页有个「区域绕过」,三个按钮:大陆、海外、停用。选「海外」,插件设置里对应的下拉就显示「海外用户回国模式」。名字听着就是为我们准备的,我第一反应当然是点它。
它做了两件事,我在 nft 里看到的规则是这样:
ip protocol tcp ip daddr 198.18.0.0/16 counter redirect to :7892
ip daddr != @china_ip_route ip daddr != @china_ip_route_pass counter return
ip protocol tcp counter redirect to :7892
第二行的意思:目标不是中国大陆 IP 的流量,直接放行,不进内核。日志里还多了一句 Added The Fake-IP-Filter Rule【rule-set:oc-cn-domain】,国内域名不再拿 Fake-IP,改成解析真实地址。这样海外网站完全不经过内核,省 CPU。
问题出在解析结果上。我在东京,国内站点的真实地址长这样:
| 域名 | 解析到 |
|---|---|
| music.163.com | 103.135.240.77 / .78 |
| www.bilibili.com | 148.153.56.163 / 148.153.64.18 |
| www.iqiyi.com | 23.205.107.84 / .90 |
都是这些服务放在海外的 CDN 地址,不在大陆 IP 段里。于是它们被当成「海外流量」放行了。我 curl 了一圈,网页全部 200,内核日志里一条记录都没有,回国节点那头也一个连接都没收到。流量没进内核,规则里写的那几行就用不上。真进了回国组的只有 223.5.5.5、125.39.21.45 这种本来就是大陆 IP 的连接。
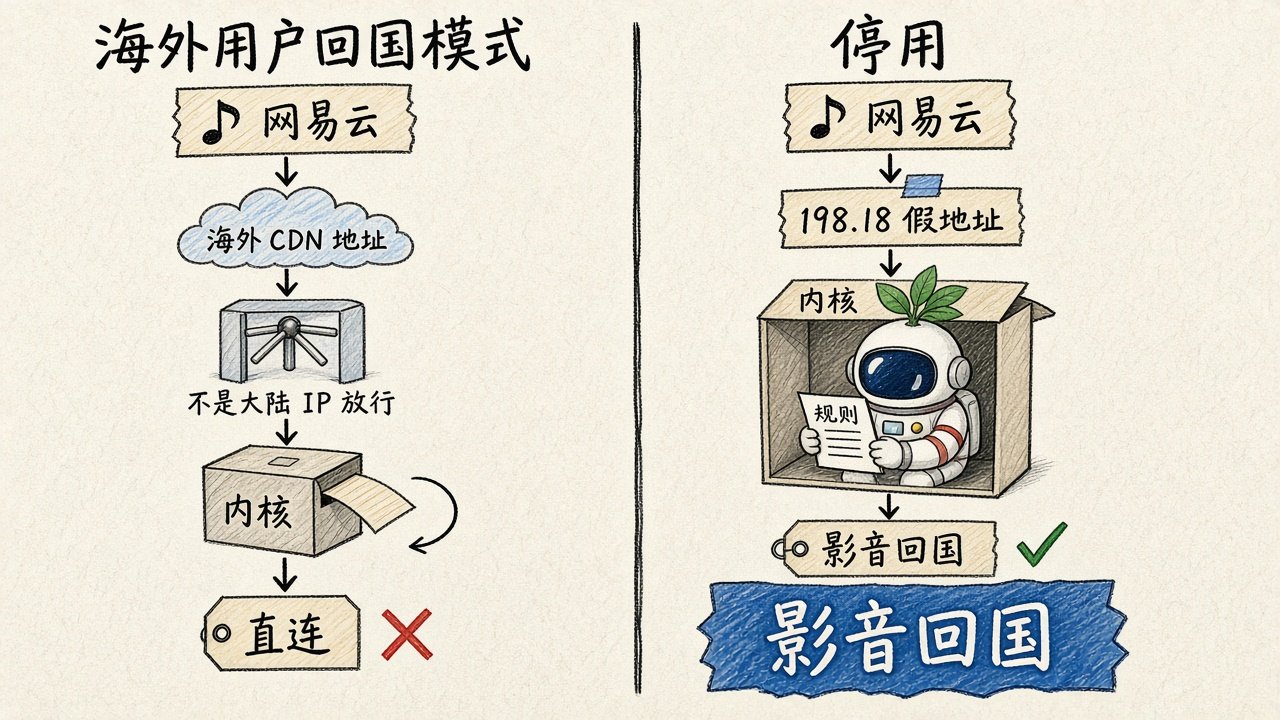
切成「停用」再测,nft 里那条 return 没了,国内域名拿到 198.18.x.x 的 Fake-IP,全部进内核按规则走,就是文章开头那 6 行。
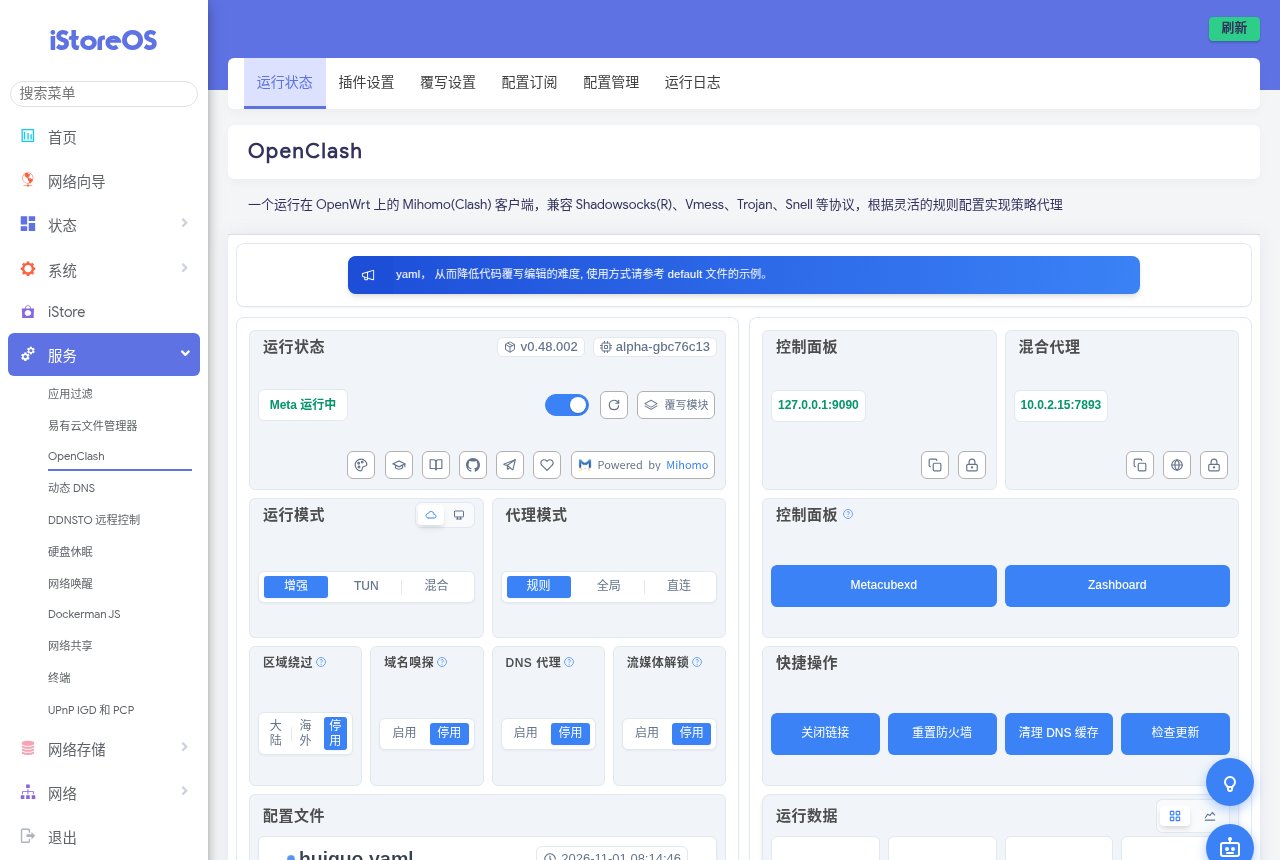
所以我关了它。什么时候可以开:你的 DNS 能把国内域名解析成大陆地址,比如有人用 Mihomo 的 nameserver-policy 让国内域名经回国节点去问国内 DNS。我没测这条,只是告诉你有这个方向。开着它时记得拿内核日志核对一遍,看网易云、B 站到底有没有出现在日志里。
岔口 4:所有国内流量都回国,还是只让影音回国
回国节点通常按流量计费,延迟也比本地直连高。我的做法是分两层:视频音乐单独一个组,其余国内站点一个组,各自能切换。我测试用的规则是这样(节点名、地址都是示例):
proxy-groups:
  - name: "回国"
    type: select
    proxies: ["自动选", "回国-上海-01", "回国-广州-02", "DIRECT"]
  - name: "自动选"
    type: url-test
    proxies: ["回国-上海-01", "回国-广州-02"]
    url: "https://www.baidu.com/favicon.ico"
    interval: 300
  - name: "影音回国"
    type: select
    proxies: ["回国", "DIRECT"]
rules:
  - GEOSITE,private,DIRECT
  - GEOSITE,bilibili,影音回国
  - GEOSITE,iqiyi,影音回国
  - GEOSITE,youku,影音回国
  - DOMAIN-SUFFIX,music.163.com,影音回国
  - DOMAIN-SUFFIX,126.net,影音回国
  - DOMAIN-SUFFIX,y.qq.com,影音回国
  - DOMAIN-SUFFIX,v.qq.com,影音回国
  - GEOSITE,cn,回国
  - GEOIP,CN,回国
  - MATCH,DIRECT
几个细节:
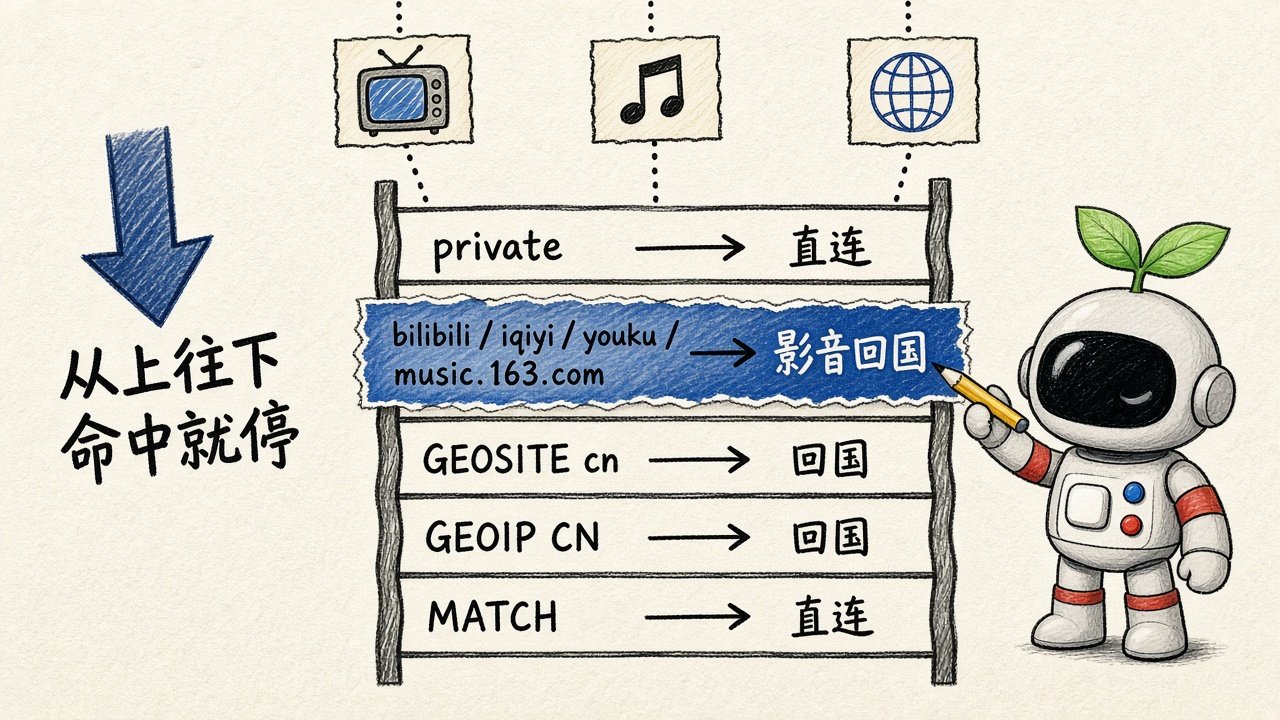
- 规则从上往下匹配,命中就停。影音那几行要写在
GEOSITE,cn前面,不然 B 站会先被 cn 抓走,进了「回国」组,你在「影音回国」里切节点没反应 - 兜底那一行必须是
MATCH,DIRECT。人在海外,没命中的流量本来就该直连。OpenClash 作者在 issue #99 里也提过,Fake-IP 模式配 AdGuard Home,规则末尾要是MATCH,DIRECT - GeoSite 分类名别想当然。我查了 v2fly 的分类表,
bilibiliiqiyiyouku都有,tencent-video和mgtv没有,所以腾讯视频和 QQ 音乐我用了DOMAIN-SUFFIX。分类名写错会直接报 not found - 只想省流量的话,把
GEOSITE,cn和GEOIP,CN两行的目标改成 DIRECT,只剩影音回国
装好后看效果最直观的地方是 Zashboard 面板(运行状态页右边「控制面板」里的按钮)。连接页搜关键词,「规则」和「代理链」两列一眼能看出谁走了哪:
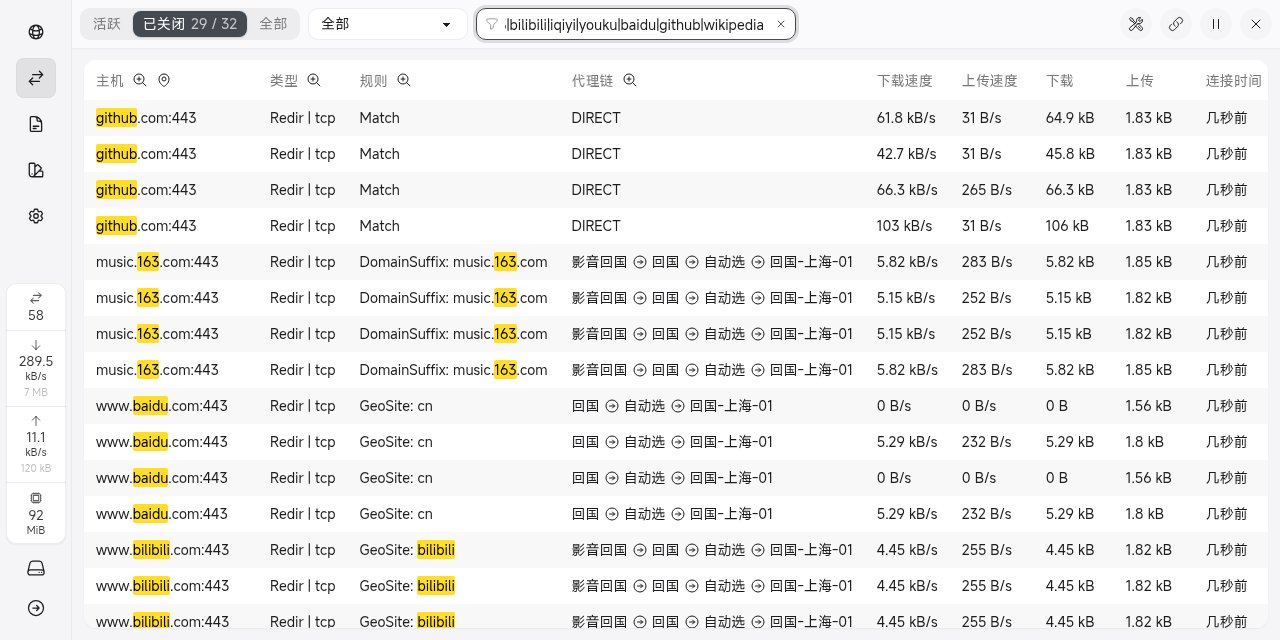
github 一行写着 Match、DIRECT;music.163 一行是 影音回国 → 回国 → 自动选 → 回国-上海-01。我故意放了一个连不上的「回国-广州-02」,url-test 自动避开了它。面板显示的延迟是 991ms,因为测速请求从东京出去打国内站点,这个数字只说明这条路通,别拿来比。
岔口 5:AdGuard Home 放 OpenClash 前面,还是后面
AdGuard Home 是靠 DNS 去广告的:广告域名直接回 0.0.0.0,请求还没发出去就断了。它和 OpenClash 都想管 DNS,所以要排个先后。
我选了「前面」:dnsmasq 把请求交给 AdGuard Home,广告在这一步拦掉,剩下的再交给 OpenClash 拿 Fake-IP。另一种是让 OpenClash 把 AdGuard Home 当上游。按我对 Fake-IP 的理解,那样 OpenClash 会先给客户端回一个假地址,广告域名也照回,拦截要等到建连接、内核去问上游时才发生,查询日志也不好对照。这一种我没实测。
装
OpenWrt 官方源就有 AdGuard Home。我顺手把中文包也写上了:
apk add adguardhome luci-app-adguardhome luci-i18n-adguardhome-zh-cn
整条失败,报 luci-i18n-adguardhome-zh-cn (no such package),官方源里没有这个中文包。去掉它重来,4 秒装好,二进制 36MB 出头。AdGuard Home 自己的网页本身就有简体中文,没有 LuCI 中文包问题不大。
apk add adguardhome luci-app-adguardhome
/etc/init.d/adguardhome enable
/etc/init.d/adguardhome start
这个包的 init 脚本写明开机时先不启动、等触发器再起,第一次手动 start 一下。然后浏览器打开 http://路由器地址:3000 进向导。
向导第 2 步:80 和 53 都被占了
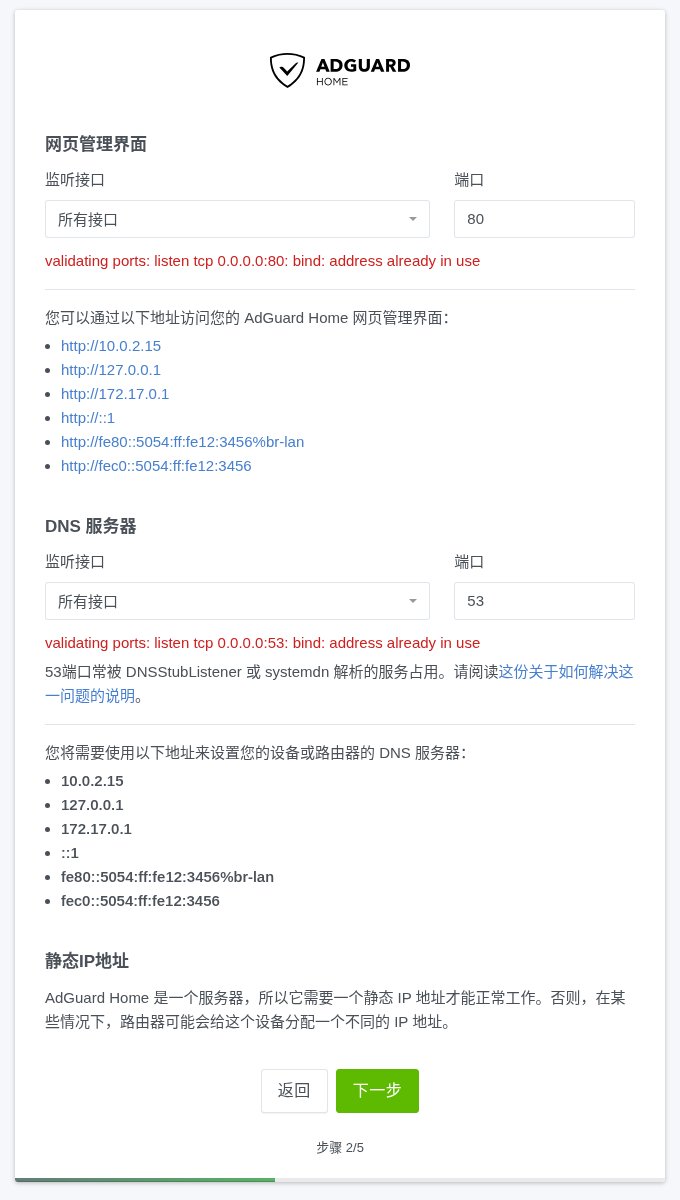
默认网页端口 80、DNS 端口 53,两个都报 bind: address already in use。80 是 LuCI 的 uhttpd,53 是 dnsmasq,都不能让。我把网页改成 3000,DNS 改成 3053,红字消失,下一步设管理员账号就完事了。
把三段串起来
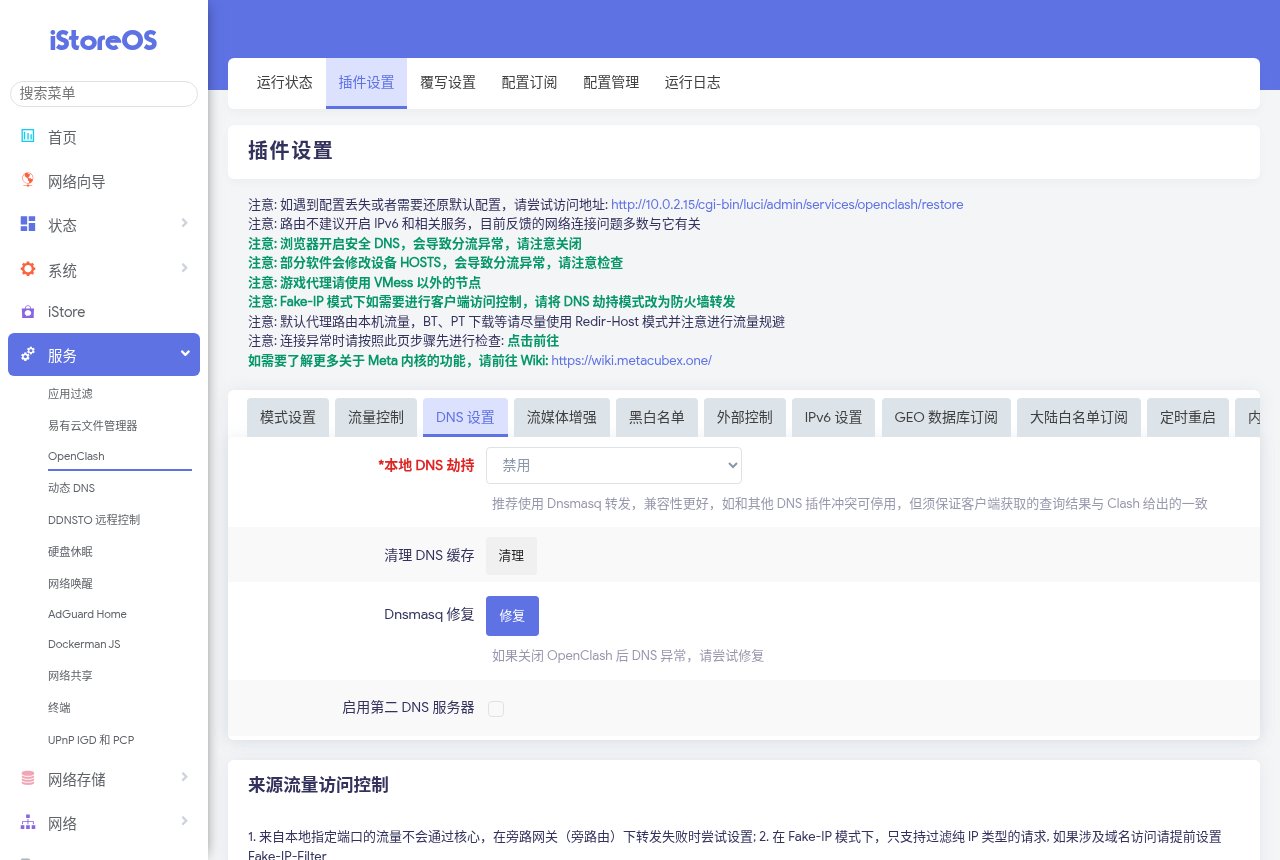
一、OpenClash 别再改 dnsmasq。插件设置 → DNS 设置 → 「本地 DNS 劫持」选「禁用」,应用配置。默认的「使用 Dnsmasq 转发」会把 dnsmasq 的上游改成它自己的 7874,和我们要的顺序冲突。
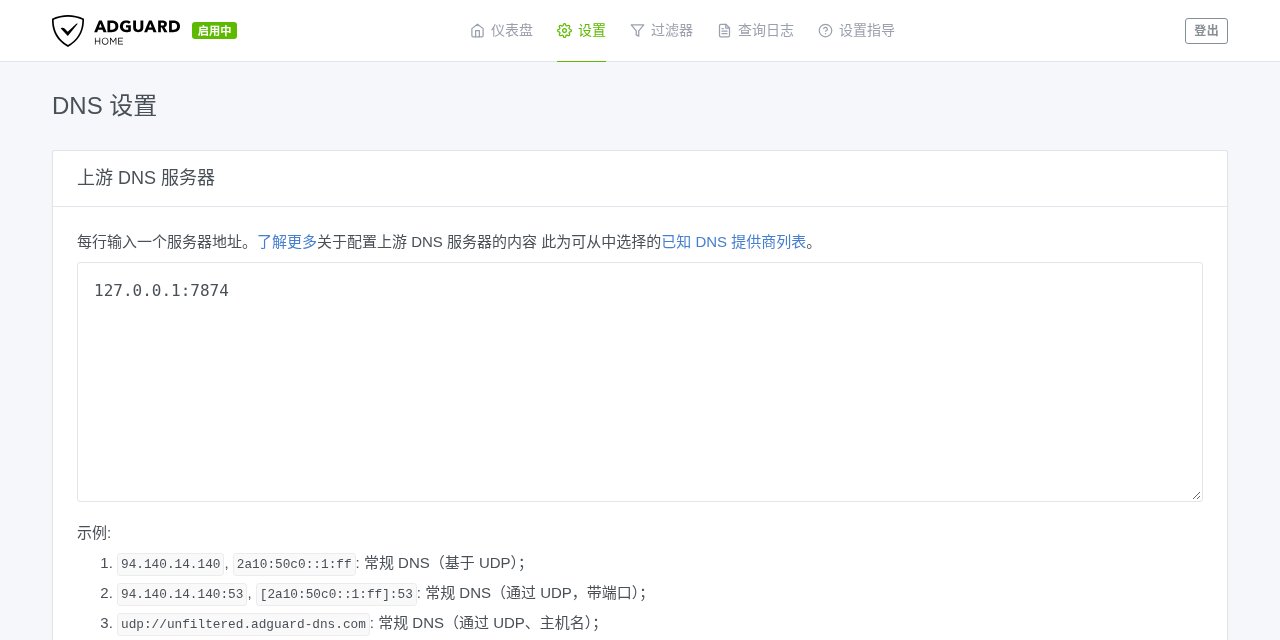
二、AdGuard Home 的上游只填 OpenClash。设置 → DNS 设置 → 上游 DNS 服务器写 127.0.0.1:7874。
同一页往下有个「速度限制」,默认每秒 20 次。所有请求都从 dnsmasq 转过来,在 AdGuard Home 眼里全家就是 127.0.0.1 一个客户端,打开一个首页几十个域名,很容易撞上限。官方 Wiki 说 DNS 不对公网开放时可以安全关掉,我改成了 0。
三、dnsmasq 的上游指向 AdGuard Home。这一步我又被坑了一次:
uci set dhcp.@dnsmasq[0].server='127.0.0.1#3053' # 错的写法
uci 里看着写进去了,重启 dnsmasq 后日志却是 warning: no upstream servers configured,所有查询 REFUSED。server 在这里是个列表,要用 add_list:
uci delete dhcp.@dnsmasq[0].server
uci add_list dhcp.@dnsmasq[0].server='127.0.0.1#3053'
uci set dhcp.@dnsmasq[0].noresolv='1'
uci commit dhcp
/etc/init.d/dnsmasq restart
grep server= /var/etc/dnsmasq.conf.*
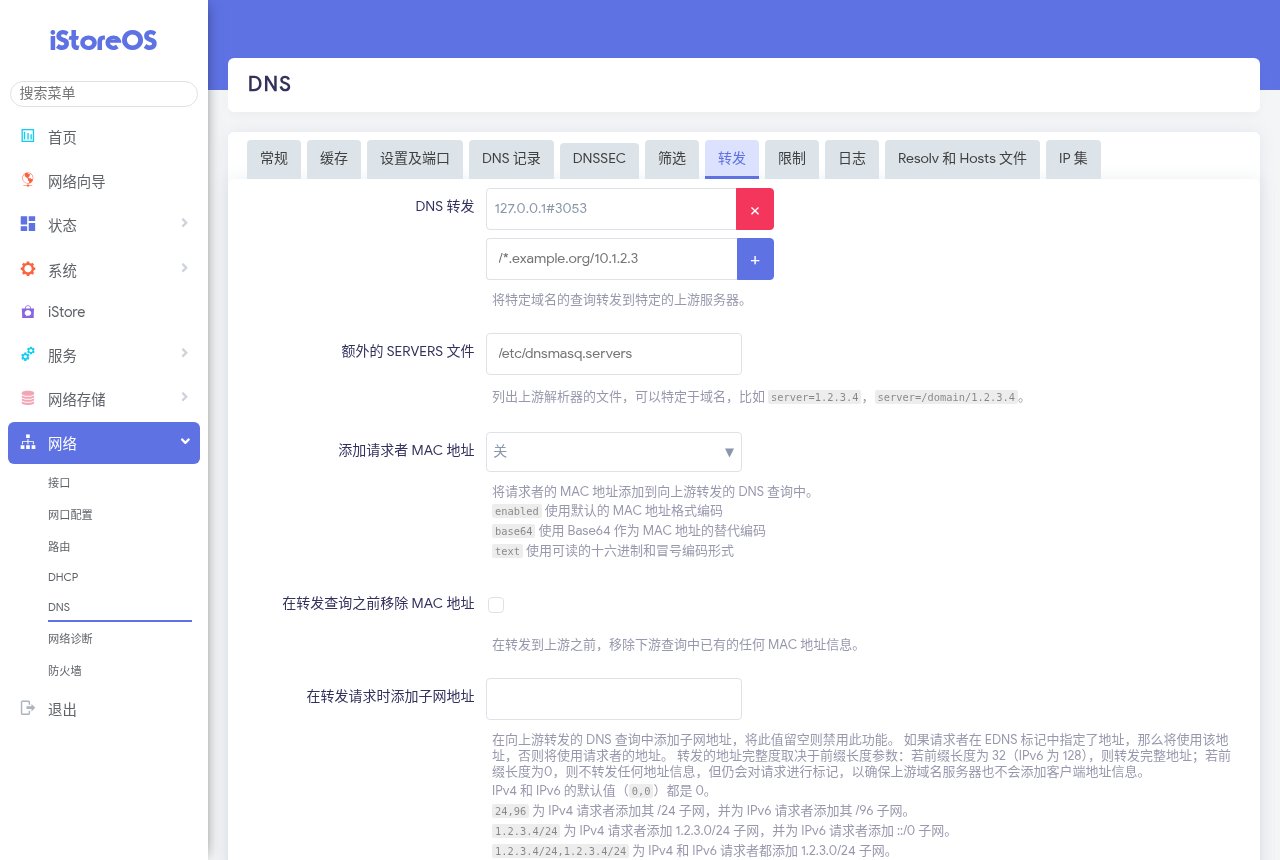
grep 那行能看到 server=127.0.0.1#3053 才算对。不想敲命令的话,iStoreOS 25.12 的界面在「网络 → DNS」:「转发」页的「DNS 转发」填 127.0.0.1#3053,「Resolv 和 Hosts 文件」页勾上「忽略解析文件」。截图里能看到「DNS 转发」本身就是一行一个的列表,带加号,界面这条路不会碰到上面 set 的问题。
验证
doubleclick.net              0.0.0.0
googleads.g.doubleclick.net  0.0.0.0
pos.baidu.com                0.0.0.0
cpro.baidu.com               0.0.0.0
mmstat.com                   0.0.0.0
github.com                   198.18.0.6
music.163.com                198.18.0.7
www.bilibili.com             198.18.0.8
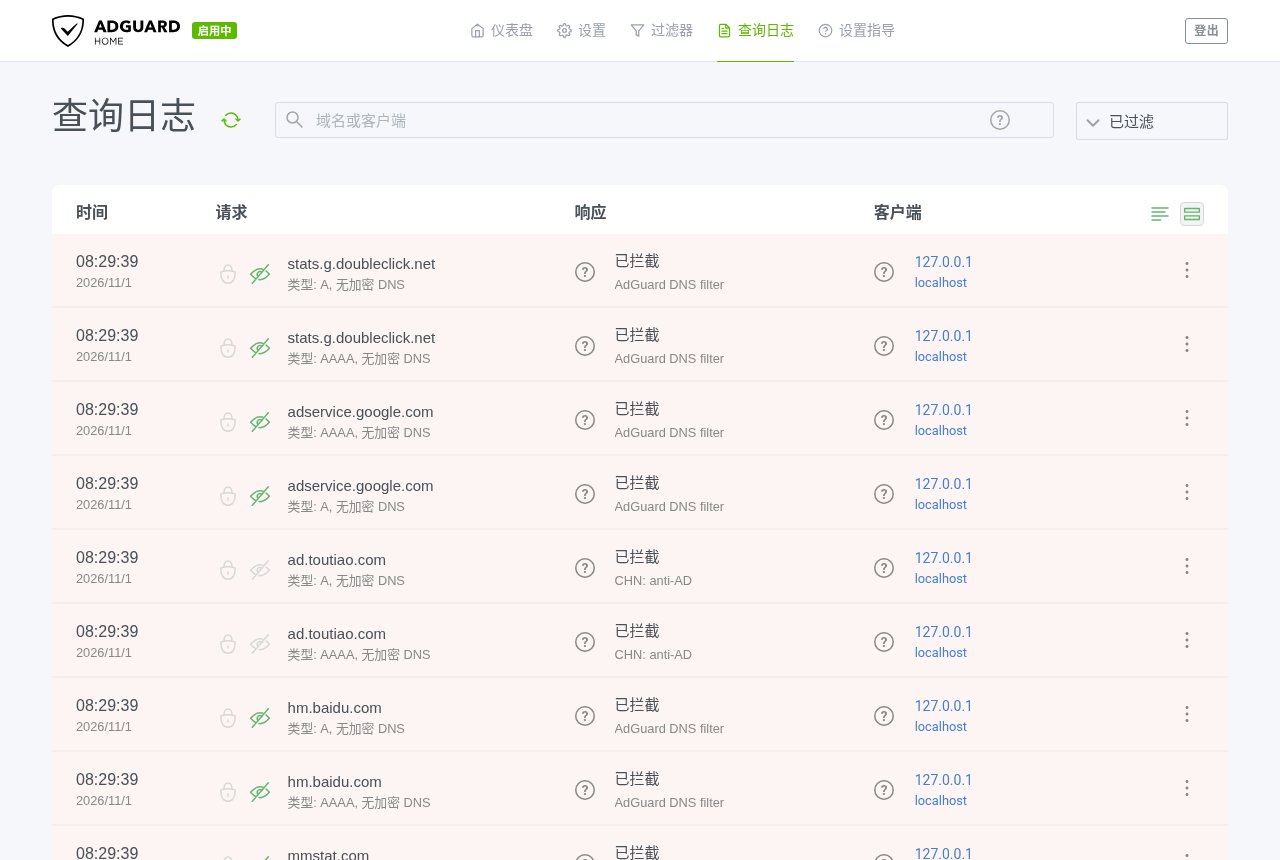
广告域名回 0.0.0.0,正常网站拿到 OpenClash 的 Fake-IP,链路通了。我另外加了一个国内常用的 anti-AD 列表(加载了 95370 条),默认的 AdGuard DNS filter 有 186113 条。社区对 anti-AD 的作者有过争议,介意的话换别的中文列表。查询日志里能看到每条是被哪个列表拦的:
仪表盘上是 54 次查询、拦截 28 次,52%:
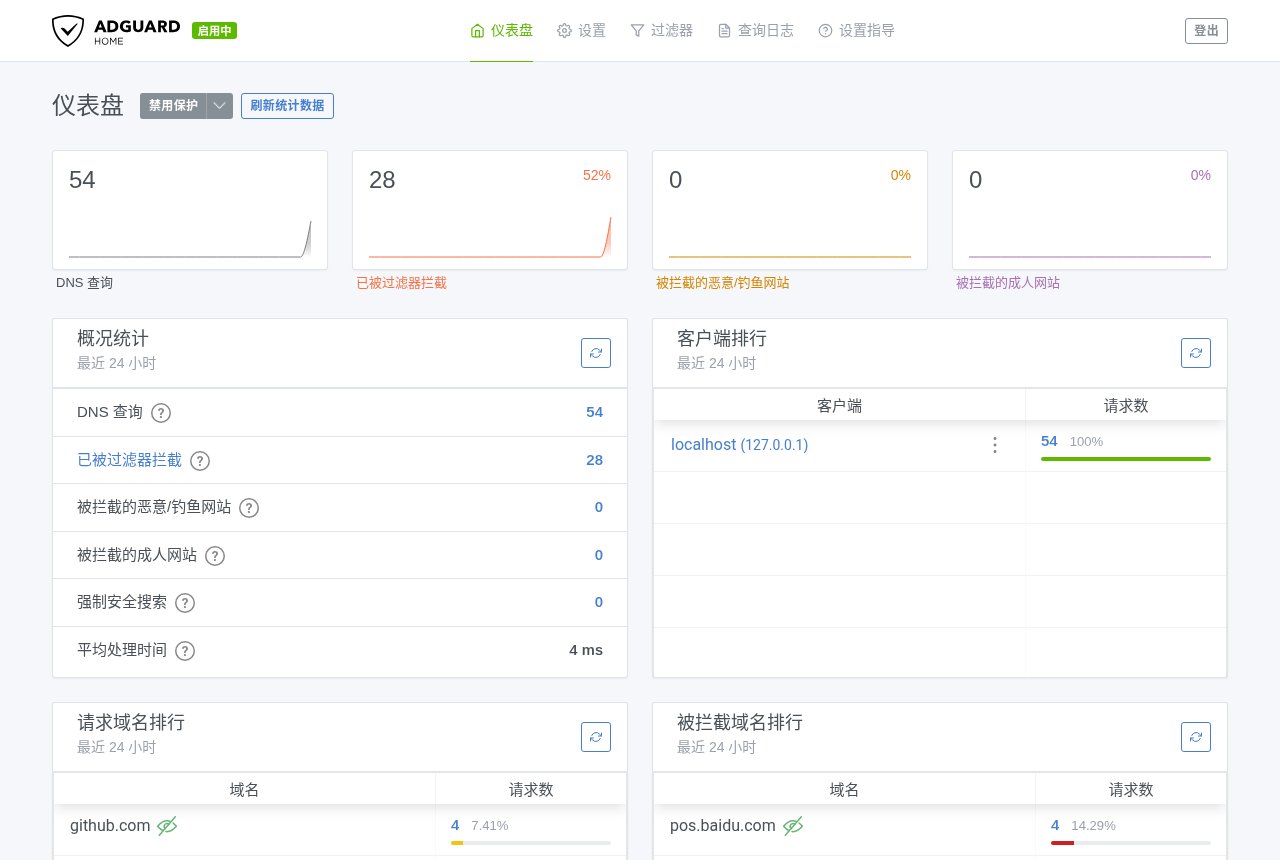
这个 52% 别当真,是我故意把 10 个广告域名查了三轮刷出来的,日常比例低得多。另外 DNS 去广告有天花板:广告和正片同一个域名的(比如某些视频 App 的贴片),它拦不了,网页里的广告位也只是变成空白。
内存也记一下:AdGuard Home 加载两个列表后常驻约 105MB,OpenClash 内核约 88MB。1G 以上内存的 x86 小主机无所谓,256MB 的老路由就别两个一起上了。
出事了怎么退
OpenClash 一停,全家没 DNS。 我试了,停掉 OpenClash 后 nslookup github.com 直接 SERVFAIL,AdGuard Home 日志里全是 exchange failed upstream=127.0.0.1:7874。补救是在 AdGuard Home「DNS 设置」里填后备 DNS,比如 1.1.1.1 和 8.8.8.8,上游挂了它会改问后备。我填完再查,恢复应答了。
想整套撤掉。 dnsmasq 改回原样:
uci delete dhcp.@dnsmasq[0].server
uci set dhcp.@dnsmasq[0].noresolv='0'
uci commit dhcp && /etc/init.d/dnsmasq restart
OpenClash 插件设置的 DNS 页还有个「Dnsmasq 修复」按钮,停用 OpenClash 后 DNS 不正常时点它。实在不行,第 3 篇说的「把电脑网关改回主路由」永远是最快的退路。
AdGuard Home 统计重启就没了。 OpenWrt 这个包的工作目录是 /var/lib/adguardhome,而 /var 是指到 /tmp 的内存盘。过滤列表、统计、登录会话都在里面,重启后会重新下载列表、统计清零。在意的话,把 /etc/config/adguardhome 里的 work_dir 改到硬盘上的目录。
前四篇走完,回头看
- 第 1 篇定方向:第一次玩用旁路由,机器买双网口
- 第 2 篇装系统:iStoreOS 写盘、找后台、改地址
- 第 3 篇挂旁路由:主路由不动,先让一台电脑试
- 第 4 篇装插件:OpenClash 按规则回国,AdGuard Home 去广告
要是我自己家用,会这样配:电视盒子和一台电脑把网关指向旁路由,其他设备留在主路由;规则只让影音回国;AdGuard Home 后备 DNS 一定填。节点从哪来,可以用回国加速服务导出的 Clash 订阅,也可以在国内家里放一台机器当出口,站里有一篇 用 Tailscale 把国内家里的电脑变成出口节点 可以对照着看。
下一篇:软路由系列第 5 篇:Open-Box 安装教程与实测,导入机场订阅访问各国节点,一条命令装上 Open-Box,导入机场订阅,实测各地区节点的延迟、出口 IP 和 Google、YouTube。哪一步卡住了,评论区告诉我卡在哪一行日志。
出处
- OpenClash 仓库与 v0.48.002 发布页:https://github.com/vernesong/OpenClash/releases/tag/v0.48.002
- OpenClash README(安装依赖与网页安装):https://github.com/vernesong/OpenClash
- OpenClash 使用手册(运行模式、区域绕过、DNS 劫持、订阅):https://github.com/vernesong/OpenClash/blob/dev/.github/skills/openclash-user-guide/SKILL.md
- OpenClash issue #99(AdGuard Home 搭配说明):https://github.com/vernesong/OpenClash/issues/99
- Mihomo 发布页:https://github.com/MetaCubeX/mihomo/releases
- GeoSite 分类(v2fly):https://github.com/v2fly/domain-list-community/tree/master/data
- AdGuard Home 发布页:https://github.com/AdguardTeam/AdGuardHome/releases
- AdGuard Home 配置说明(ratelimit):https://github.com/AdguardTeam/AdGuardHome/wiki/Configuration
- anti-AD 规则:https://github.com/privacy-protection-tools/anti-AD
- 文中截图、日志、数字:作者 qemu 实验机实测,2026-11-01






